




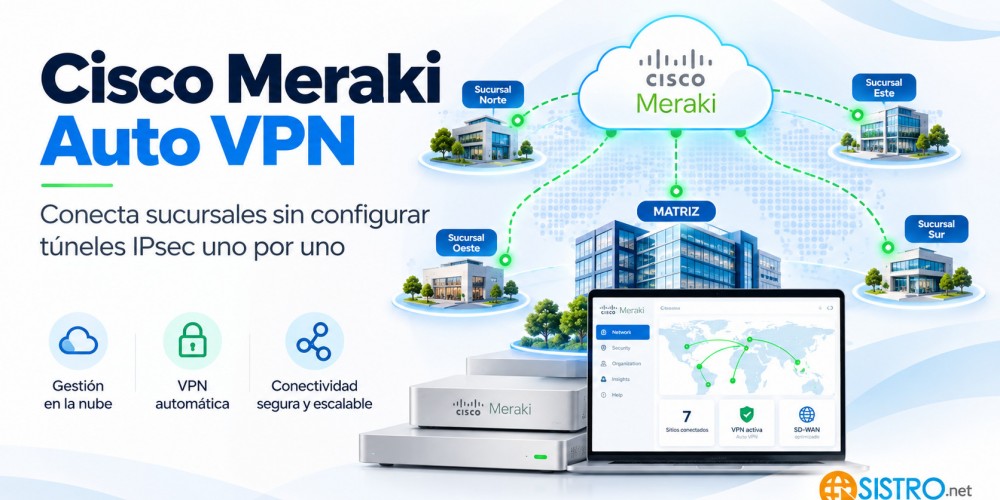
Cisco Meraki Auto VPN: cómo conectar sucursales sin configurar túneles IPsec uno por uno
Conectar dos oficinas mediante VPN site-to-site no suele ser demasiado complicado.
El problema aparece cuando dejamos de hablar de dos ubicaciones y comenzamos a hablar de:
- 10 sucursales
- 20 tiendas
- 50 restaurantes
- 100 puntos de venta
- Varias oficinas regionales
En una arquitectura VPN tradicional podemos terminar administrando manualmente una gran cantidad de:
- Direcciones públicas
- Subredes
- Pre-shared keys
- Políticas IPsec
- Rutas
- Túneles
- Failover
- Parámetros de cifrado
Conforme crece la empresa, esa operación puede volverse compleja.
Cisco Meraki aborda este problema mediante Auto VPN, una tecnología integrada con los appliances Meraki MX que automatiza gran parte de la creación y mantenimiento de VPN site-to-site.
En esta guía de la Biblioteca Virtual Sistro 2.0 explicamos cómo funciona Auto VPN, qué diferencia existe entre Hub y Spoke, qué ocurre cuando tenemos dos enlaces WAN y cuándo seguimos necesitando una VPN IPsec tradicional.
Consulta Firewalls Cisco Meraki MX disponibles en Sistro
¿Qué es Cisco Meraki Auto VPN?
Auto VPN es una tecnología de Cisco Meraki diseñada para simplificar la creación de VPN site-to-site entre appliances compatibles administrados mediante Meraki Dashboard.
En lugar de configurar manualmente cada túnel entre cada ubicación, los dispositivos participantes intercambian la información necesaria para construir la topología VPN.
Esto simplifica especialmente las redes distribuidas.
Podemos pensar en Auto VPN como una capa que automatiza diferentes tareas que normalmente realizaríamos manualmente al configurar IPsec.
¿Qué automatiza Auto VPN?
Cuando una red participa en Auto VPN, Meraki Dashboard ayuda a distribuir información como:
- Subredes locales que participan en VPN
- Información de los uplinks WAN
- Rutas del dominio VPN
- Información necesaria para establecer los túneles
- Cambios en la topología
El objetivo es reducir la administración manual de cada peer.
El problema de configurar VPN manualmente en muchas sucursales
Supongamos que tenemos tres oficinas:
Ciudad de México
Monterrey
Guadalajara
Configurar manualmente los túneles puede seguir siendo manejable.
Ahora imaginemos 40 sucursales.
Si cada una necesita comunicación con varias ubicaciones, la cantidad de configuraciones y relaciones puede crecer rápidamente.
También tenemos que administrar cambios como:
- Nueva sucursal
- Cambio de ISP
- Nueva dirección pública
- Nueva VLAN
- Nueva subred
- Nuevo hub
- Nuevo enlace WAN
Auto VPN reduce buena parte de esta complejidad operacional.
¿Qué necesito para utilizar Auto VPN?
En un escenario típico necesitamos appliances Meraki participantes y administración mediante Meraki Dashboard.
Las redes que formarán parte de Auto VPN deben configurarse dentro de la topología correspondiente.
Después definimos si cada sitio funcionará como:
- Hub
- Spoke
- Fuera de Auto VPN
¿Qué es un Hub?
Un Hub es una ubicación central dentro de la topología VPN.
Puede ser:
- Corporativo
- Data center
- Sede principal
- Cloud
- Centro de servicios
Las sucursales pueden conectarse hacia este hub para acceder a recursos corporativos.
Ejemplo:
Sucursal 1 → Hub CDMX
Sucursal 2 → Hub CDMX
Sucursal 3 → Hub CDMX
¿Qué es un Spoke?
Spoke normalmente representa una ubicación remota que establece sus conexiones VPN hacia uno o más hubs definidos.
Es una arquitectura muy natural para:
- Retail
- Restaurantes
- Franquicias
- Clínicas
- Escuelas
- Oficinas regionales
- Puntos de venta
Las sucursales no necesariamente necesitan construir túneles directos con todas las demás sucursales.
Hub-and-Spoke
Una arquitectura sencilla puede verse así:
Corporativo / HUB
/ | \
Sucursal A Sucursal B Sucursal C
Cada sucursal mantiene conectividad con el hub.
Cuando necesita alcanzar otra red corporativa, el tráfico sigue la topología definida.
¿Qué es una topología Mesh?
También existen escenarios donde diferentes hubs mantienen conectividad entre sí.
Una topología con mayor interconexión puede ser útil cuando existen:
- Varios data centers
- Varias sedes principales
- Recursos regionales
- Cloud
- Arquitecturas distribuidas
Pero más conectividad también significa que debemos dimensionar correctamente el appliance y la cantidad de túneles.
Auto VPN no significa que cualquier MX pueda manejar cualquier número de sucursales
Este punto es importante.
Auto VPN simplifica la operación.
No elimina los límites de hardware.
Cada modelo MX tiene diferentes capacidades relacionadas con:
- VPN throughput
- Número de túneles
- Sesiones
- Usuarios
- Dispositivos
- WAN
- Servicios de seguridad
Por eso una sucursal puede utilizar un MX relativamente pequeño mientras el hub central utiliza un modelo considerablemente mayor.
Ejemplo de arquitectura distribuida
Podemos diseñar algo como:
Sucursales pequeñas → MX68
Sucursales medianas → MX75
Sedes regionales → MX85
Hub corporativo → MX95, MX105 o plataforma superior según carga
La selección debe confirmarse mediante dimensionamiento.
Consulta nuestra comparativa Cisco Meraki MX75 vs MX85
Auto VPN forma parte de Meraki SD-WAN
Auto VPN no debe analizarse como una función completamente aislada.
Forma parte de la arquitectura SD-WAN de Meraki.
Esto permite combinar VPN con capacidades relacionadas con:
- Múltiples uplinks WAN
- Selección de rutas
- Failover
- Políticas de tráfico
- Administración centralizada
Consulta Cisco Meraki MX: seguridad y SD-WAN administrados desde la nube
¿Qué pasa si una sucursal tiene dos proveedores de Internet?
Este es uno de los escenarios más interesantes.
Podemos tener:
WAN1 → Fibra
WAN2 → Segundo ISP
o combinaciones como:
Fibra + LTE/5G
Meraki puede utilizar múltiples uplinks dentro de la arquitectura SD-WAN y Auto VPN.
Multi-Uplink Auto VPN
Cuando Multi-Uplink Auto VPN está habilitado, el MX puede construir conectividad VPN utilizando los uplinks disponibles y aplicar preferencias de flujo.
Esto permite diseñar redundancia no solamente del lado de Internet, sino también para la conectividad entre sedes.
Conceptualmente:
ISP 1 ─┐
├─ MX Sucursal ═══ Auto VPN ═══ MX Corporativo
ISP 2 ─┘
¿Qué ocurre si Multi-Uplink Auto VPN está deshabilitado?
En ese escenario, Auto VPN puede utilizar el enlace WAN primario y realizar failover hacia el secundario si el principal deja de estar disponible.
Esto proporciona un modelo más sencillo:
WAN1 → Primario
WAN2 → Contingencia
Dual WAN tampoco significa cero interrupciones
Cuando cambia el camino WAN pueden existir:
- Sesiones que necesitan restablecerse
- Cambios de IP pública
- Reconvergencia
- Aplicaciones sensibles al cambio de ruta
El objetivo es proporcionar resiliencia y reducir interrupciones.
No debemos prometer que absolutamente todas las sesiones sobrevivirán cualquier cambio.
Auto VPN y Dynamic Path Selection
SD-WAN puede utilizar información de desempeño para ayudar a seleccionar caminos.
Esto es especialmente útil para aplicaciones sensibles como:
- VoIP
- Videoconferencia
- Aplicaciones corporativas
- Servicios centralizados
El objetivo ya no es solamente saber si existe un túnel.
También necesitamos saber por qué camino conviene transportar determinadas aplicaciones.
Auto VPN y SD-Internet no son exactamente lo mismo
Esta distinción es interesante.
Auto VPN se utiliza principalmente para tráfico dentro del overlay VPN entre ubicaciones.
SD-Internet puede utilizar políticas para seleccionar WAN hacia aplicaciones SaaS o Internet público según comportamiento del enlace.
Por ejemplo:
ERP corporativo → Auto VPN
Microsoft 365 → salida directa a Internet
Esto permite evitar transportar innecesariamente todo el tráfico SaaS hasta el data center.
¿Todo el tráfico de una sucursal debe ir al corporativo?
No necesariamente.
Podemos elegir entre diferentes estrategias.
Full Tunnel
Gran parte o todo el tráfico de Internet puede enviarse a través del hub.
Esto puede ser útil cuando queremos centralizar determinadas funciones de seguridad o salida.
Split Tunnel
El tráfico destinado a redes corporativas utiliza Auto VPN.
El tráfico de Internet puede salir directamente desde la sucursal.
Este modelo suele ser atractivo para aplicaciones SaaS.
Ejemplo de Split Tunnel
Usuario en sucursal abre:
ERP corporativo → Auto VPN → Data center
Microsoft 365 → Internet local
Google → Internet local
YouTube → Internet local según política
Así evitamos enviar tráfico innecesario al corporativo.
¿Cuándo conviene Full Tunnel?
Puede tener sentido cuando la organización necesita:
- Salida centralizada a Internet
- Políticas uniformes
- Inspección central
- Direcciones públicas corporativas específicas
- Controles regulatorios
Pero debemos dimensionar correctamente:
- Hub
- WAN corporativa
- VPN throughput
- Latencia
- Redundancia
Full Tunnel puede duplicar innecesariamente el recorrido
Supongamos una sucursal en Monterrey que quiere acceder a Microsoft 365.
Si enviamos el tráfico primero a Ciudad de México y después hacia Internet, estamos agregando un recorrido adicional.
En determinados escenarios puede ser más eficiente utilizar salida local.
La política debe corresponder con aplicaciones y seguridad.
Auto VPN simplifica la incorporación de nuevas sucursales
Una de las ventajas operativas más grandes aparece cuando abrimos una nueva ubicación.
En una arquitectura manual tendríamos que configurar:
- Túneles
- Peers
- Subredes
- Rutas
- Cifrado
- Claves
Con Meraki podemos incorporar la red dentro del Dashboard, definir su participación en Auto VPN y aplicar una arquitectura estandarizada.
Zero-touch y operación remota
El enfoque cloud-managed de Meraki puede reducir la necesidad de enviar un especialista a cada sucursal para realizar toda la configuración local.
Esto es especialmente interesante para empresas con:
- Tiendas
- Restaurantes
- Franquicias
- Consultorios
- Escuelas
- Oficinas distribuidas
¿Auto VPN funciona entre organizaciones Meraki diferentes?
Debemos distinguir este escenario.
Auto VPN está diseñado principalmente para appliances dentro de la misma organización Meraki Dashboard.
Cuando necesitamos establecer una VPN con:
- Otra organización Meraki independiente
- Fortinet
- SonicWall
- Palo Alto
- pfSense
- Router Cisco tradicional
- Otro peer IPsec
normalmente entramos en el escenario de Non-Meraki site-to-site VPN.
Non-Meraki VPN sigue siendo importante
Una empresa puede utilizar Auto VPN entre todas sus sucursales Meraki y mantener túneles IPsec tradicionales hacia terceros.
Por ejemplo:
Sucursal Meraki → Auto VPN → Corporativo Meraki
Corporativo Meraki → IPsec → Partner
Corporativo Meraki → IPsec → Cloud externo
Las dos tecnologías pueden coexistir.
¿Qué pasa si tengo un firewall de otro fabricante en corporativo?
En ese caso no deberíamos asumir que Auto VPN podrá terminar directamente sobre ese firewall.
Podemos utilizar:
- VPN IPsec tradicional
- Introducir un MX como concentrador
- Diseñar una arquitectura híbrida
La alternativa correcta depende del entorno existente.
VPN Concentrator
Un MX también puede funcionar en modo VPN Concentrator.
Esta arquitectura es especialmente útil cuando queremos terminar Auto VPN dentro de un data center donde ya existen routers, firewalls o switching de capa 3.
En lugar de convertir necesariamente al MX en el gateway principal de toda la red, podemos utilizarlo específicamente como terminador de VPN.
One-Armed VPN Concentrator
En este diseño el MX funciona como concentrador mediante una conexión hacia la infraestructura upstream.
Puede ser muy útil en data centers donde queremos integrar Meraki Auto VPN sin reemplazar inmediatamente toda la arquitectura de routing existente.
Ejemplo de data center existente
Tenemos:
- Core switches
- Firewall corporativo
- Servidores
- Routing existente
Agregamos un MX como VPN Concentrator.
Las sucursales Meraki terminan Auto VPN en ese appliance.
Después el tráfico se integra con la red corporativa.
Hub redundante
Una empresa crítica puede definir más de un hub.
Por ejemplo:
Hub 1 → Data Center CDMX
Hub 2 → Data Center Querétaro
Las sucursales pueden configurarse para disponer de caminos alternativos según la arquitectura.
Esto reduce la dependencia de un único punto central.
Pero un segundo hub no arregla automáticamente todo
También debemos revisar:
- Routing
- Subredes
- Aplicaciones
- DNS
- Data replication
- WAN
- Capacidad
- Dependencias de servidores
La VPN puede encontrar otro camino.
La aplicación también debe estar disponible del otro lado.
Auto VPN y NAT
Meraki utiliza mecanismos para facilitar el establecimiento de túneles incluso cuando existen determinados escenarios de NAT.
Sin embargo, NAT complejo puede generar problemas.
Debemos prestar especial atención cuando existen:
- CGNAT
- NAT asimétrico
- Firewalls upstream
- Port translation
- ISP celulares
CGNAT puede convertirse en un problema
Este punto es especialmente relevante con enlaces LTE y 5G.
Algunos operadores colocan a los clientes detrás de Carrier-Grade NAT.
Eso puede modificar la forma en que se presentan dirección y puertos hacia Internet y afectar determinados escenarios de Auto VPN.
Por eso un enlace celular debe probarse antes de asumir que funcionará exactamente igual que una dirección pública directa.
No compres un SIM 5G únicamente porque “tiene Internet”
Antes de utilizarlo como contingencia Auto VPN conviene validar:
- CGNAT
- Dirección pública
- Tipo de NAT
- Estabilidad
- Latencia
- Restricciones del operador
La conectividad general a Internet no garantiza automáticamente el comportamiento esperado de VPN.
Auto VPN y MPLS
También pueden existir arquitecturas híbridas donde una empresa mantiene MPLS y agrega Internet.
Meraki puede utilizar diferentes tipos de conectividad dentro de la estrategia WAN.
Esto permite migrar gradualmente desde diseños tradicionales hacia SD-WAN sin necesariamente eliminar todo el MPLS desde el primer día.
¿Auto VPN sustituye MPLS?
No existe una respuesta universal.
Para muchas empresas Internet empresarial + SD-WAN puede reducir dependencia de MPLS.
Pero la decisión debe considerar:
- SLA del proveedor
- Aplicaciones
- Latencia
- Regulación
- Disponibilidad
- Costo
- Cobertura
Auto VPN y seguridad
La facilidad de despliegue no debe hacernos olvidar la segmentación.
No necesariamente queremos que todas las sucursales tengan acceso irrestricto a todas las redes.
Debemos revisar:
- Subredes anunciadas
- VLAN
- Site-to-site firewall rules
- Usuarios
- Aplicaciones
- Servicios corporativos
No anuncies todas las VLAN por VPN automáticamente
Una red puede contener segmentos como:
- Usuarios
- POS
- VoIP
- IoT
- Cámaras
- Invitados
- Administración
No todos necesitan comunicación con el corporativo.
Debemos definir específicamente qué subredes participan en Auto VPN.
Ejemplo: retail
Una tienda puede tener:
VLAN 10 → POS → Auto VPN
VLAN 20 → Administración → Auto VPN
VLAN 30 → CCTV → según necesidad
VLAN 40 → Invitados → Internet local solamente
Así reducimos tráfico innecesario y superficie de acceso.
Auto VPN y segmentación
Una red correctamente diseñada debe definir claramente quién necesita hablar con quién.
La facilidad para crear VPN no significa que debamos construir una red plana entre todas las sucursales.
La segmentación sigue siendo fundamental.
¿Qué licencia necesito?
Los appliances Meraki MX necesitan licenciamiento activo.
El tipo de licencia debe seleccionarse de acuerdo con las funciones de seguridad y SD-WAN requeridas.
Dependiendo de la plataforma y esquema de licenciamiento podemos encontrar alternativas como:
- Enterprise
- Advanced Security
- Secure SD-WAN Plus
El appliance y la licencia deben cotizarse como una solución completa.
Consulta Licencias Cisco Meraki disponibles en Sistro
Auto VPN no elimina la necesidad de dimensionar
La administración sencilla puede dar una falsa impresión de que cualquier MX sirve para cualquier sitio.
Antes de elegir debemos conocer:
- Número de dispositivos
- Velocidad WAN
- VPN throughput
- Número de túneles
- Sesiones
- Servicios de seguridad
- HTTPS Inspection
- Rol Hub o Spoke
- Crecimiento
El Hub debe dimensionarse de forma diferente
Una sucursal puede manejar solamente su propio tráfico.
El hub puede concentrar tráfico de muchas sucursales.
Por eso debemos sumar:
- VPN
- Aplicaciones corporativas
- Sesiones
- Usuarios
- Flujos entre sedes
- Crecimiento
El modelo de hub puede ser considerablemente mayor que los appliances de las sucursales.
Escenario 1: empresa con cinco oficinas
Supongamos:
- 5 sucursales
- ERP corporativo
- Microsoft 365
- Telefonía IP
- Internet local
Podemos utilizar Auto VPN para conectar únicamente las redes necesarias hacia corporativo y permitir salida local para SaaS.
Escenario 2: cadena de 40 tiendas
Cada tienda necesita:
- POS
- ERP
- Inventario
- Administración
Auto VPN puede simplificar enormemente la incorporación y operación de las sucursales frente a mantener decenas de túneles configurados manualmente.
Escenario 3: empresa con dos data centers
Tenemos:
Hub 1 → CDMX
Hub 2 → Querétaro
Las sucursales pueden diseñarse para disponer de redundancia hacia ambos hubs.
Pero también debemos asegurar que las aplicaciones tengan arquitectura de recuperación entre ambos sitios.
Escenario 4: sucursal con fibra + 5G
WAN1 utiliza fibra.
WAN2 utiliza 5G.
Podemos evaluar Multi-Uplink Auto VPN y failover.
Pero antes debemos verificar NAT y CGNAT del operador celular.
Escenario 5: corporativo no utiliza Meraki
Las sucursales tienen MX pero el corporativo utiliza otro fabricante.
Tenemos diferentes opciones:
- Non-Meraki IPsec
- MX VPN Concentrator
- Arquitectura híbrida
No necesitamos reemplazar necesariamente toda la infraestructura para empezar a integrar Meraki.
Escenario 6: nueva sucursal
La empresa abre una oficina cada mes.
En este escenario el valor de Meraki no está solamente en el firewall.
Está en la estandarización operacional.
Podemos tener un diseño repetible para:
- WAN
- VLAN
- VPN
- Firewall
- WiFi
- Switching
Meraki MX + MS + MR
La sucursal puede administrarse como un ecosistema:
MX → Seguridad y SD-WAN
MS → Switching
MR → WiFi
Todo visible desde Meraki Dashboard.
Consulta Switches Meraki MS para redes empresariales
Errores frecuentes con Auto VPN
1. Creer que cualquier MX puede ser hub de cualquier tamaño
Los límites del hardware siguen existiendo.
2. Anunciar todas las VLAN innecesariamente
Aumentamos tráfico y exposición.
3. Enviar todo Internet por el corporativo sin necesidad
Puede generar latencia y consumir ancho de banda.
4. No dimensionar el hub
El hub puede concentrar mucha más carga que cada sucursal.
5. No considerar dos uplinks
Podemos perder una oportunidad importante de resiliencia.
6. Asumir que 5G siempre funcionará igual
CGNAT puede cambiar el comportamiento.
7. Confundir Auto VPN con Non-Meraki VPN
Resuelven escenarios diferentes.
8. No definir reglas site-to-site
VPN no significa acceso total.
9. No revisar licenciamiento
El appliance necesita la licencia correspondiente.
10. No probar failover
Una arquitectura redundante debe probarse antes de considerarse terminada.
Checklist antes de implementar Meraki Auto VPN
- Número de sucursales
- Número de hubs
- Modelos MX
- Velocidad WAN por sitio
- Número de dispositivos
- Subredes
- VLAN
- Aplicaciones críticas
- ERP
- VoIP
- Microsoft 365
- Servicios centralizados
- Full Tunnel o Split Tunnel
- Dos WAN por sitio
- LTE / 5G
- CGNAT
- VPN hacia terceros
- Data centers
- Redundancia del hub
- Firewall rules
- Licencias
- Crecimiento
Preguntas que Sistro debería hacer antes de diseñar Auto VPN
- ¿Cuántas sucursales tienes?
- ¿Cuántas planeas abrir?
- ¿Dónde están tus aplicaciones?
- ¿Necesitas que las sucursales hablen entre ellas?
- ¿Tienes uno o dos data centers?
- ¿Cada sucursal tiene uno o dos ISP?
- ¿Utilizarás LTE o 5G?
- ¿Qué VLAN necesitan entrar a la VPN?
- ¿Qué tráfico debe salir localmente a Internet?
- ¿Cuántos túneles debe concentrar el hub?
- ¿Existen VPN con terceros?
- ¿Tu corporativo ya utiliza Meraki?
- ¿Qué aplicaciones no pueden detenerse?
- ¿Qué crecimiento esperas durante los próximos tres años?
Después podemos definir la topología, modelos MX, hubs, licencias y políticas.
Productos y categorías Cisco Meraki en Sistro
Firewalls Cisco Meraki MX
https://sistro.net/firewalls-meraki
Catálogo Cisco Meraki
https://sistro.net/meraki
Cisco Meraki MX75-HW
https://sistro.net/cisco-meraki-mx75-hw-cloud-managed-security-appliance
Cisco Meraki MX85-HW
https://sistro.net/cisco-meraki-mx85-hw-cloud-managed-security-appliance
Licencias Cisco Meraki
https://sistro.net/licencias-meraki
Artículos relacionados de Biblioteca Virtual Sistro 2.0
Cisco Meraki MX: seguridad y SD-WAN en la nube
Meraki Enterprise vs Advanced Security License
Switches Meraki MS para redes empresariales
Recomendación final
Cisco Meraki Auto VPN resuelve uno de los problemas más importantes de una empresa distribuida:
cómo mantener conectadas muchas sucursales sin convertir cada nuevo sitio en otro proyecto manual de IPsec.
La ventaja no está solamente en crear túneles con menos pasos.
Está en administrar la topología completa desde una plataforma centralizada y combinarla con:
SD-WAN + Dual WAN + Hub/Spoke + políticas + monitoreo + operación remota.
Pero automatización no sustituye arquitectura.
Seguimos necesitando dimensionar correctamente los MX, decidir qué subredes participan, seleccionar los hubs, separar tráfico SaaS cuando convenga y diseñar redundancia.
La pregunta correcta no es:
“¿Cuántos túneles puedo crear?”
La pregunta correcta es:
“¿Cómo quiero que se comporte mi red cuando tenga 20, 50 o 100 sucursales?”
¿Quieres conectar tus sucursales con Cisco Meraki?
En Sistro Networks podemos ayudarte a diseñar una arquitectura Meraki MX considerando sucursales, hubs, Internet, VPN, SD-WAN, aplicaciones críticas, redundancia y licenciamiento.
Podemos integrar una red completamente Meraki o diseñar una transición desde infraestructura existente de otros fabricantes.
Consulta soluciones Cisco Meraki MX en Sistro Networks
Preguntas frecuentes
¿Qué es Cisco Meraki Auto VPN?
Es una tecnología que automatiza gran parte de la creación y mantenimiento de VPN site-to-site entre appliances compatibles administrados mediante Meraki Dashboard.
¿Auto VPN utiliza IPsec?
Auto VPN utiliza una arquitectura VPN cifrada administrada automáticamente por Meraki para simplificar los pasos que normalmente tendríamos que configurar manualmente.
¿Qué diferencia existe entre Hub y Spoke?
Un Hub funciona como ubicación central de la topología. Los Spokes son normalmente sucursales que se conectan hacia uno o varios hubs definidos.
¿Auto VPN funciona con dos proveedores de Internet?
Sí. Meraki dispone de Multi-Uplink Auto VPN y mecanismos de failover que pueden aprovechar múltiples uplinks según la arquitectura configurada.
¿Auto VPN funciona contra firewalls de otras marcas?
No como Auto VPN nativo. Para terceros normalmente se utiliza Non-Meraki site-to-site IPsec VPN.
¿Puedo tener Internet local en la sucursal?
Sí. Una arquitectura split tunnel puede enviar redes corporativas por Auto VPN y permitir que determinado tráfico de Internet salga directamente desde la sucursal.
¿Tengo que enviar Microsoft 365 por el corporativo?
No necesariamente. En muchos diseños puede resultar más eficiente utilizar breakout local para SaaS mientras las aplicaciones corporativas utilizan Auto VPN.
¿Puedo usar LTE o 5G como respaldo?
Sí, pero conviene validar el tipo de NAT y especialmente CGNAT del proveedor antes de asumir que el comportamiento VPN será idéntico al de un enlace con dirección pública directa.
¿Puedo usar un MX solamente como concentrador VPN?
Sí. Meraki permite desplegar MX en modo VPN Concentrator para integrar Auto VPN con determinados data centers y arquitecturas existentes.
¿Auto VPN elimina la necesidad de dimensionar los MX?
No. Cada modelo tiene límites diferentes de throughput, sesiones, dispositivos y túneles. El hub especialmente debe dimensionarse según la carga agregada de las sucursales.
Deja un Comentario