




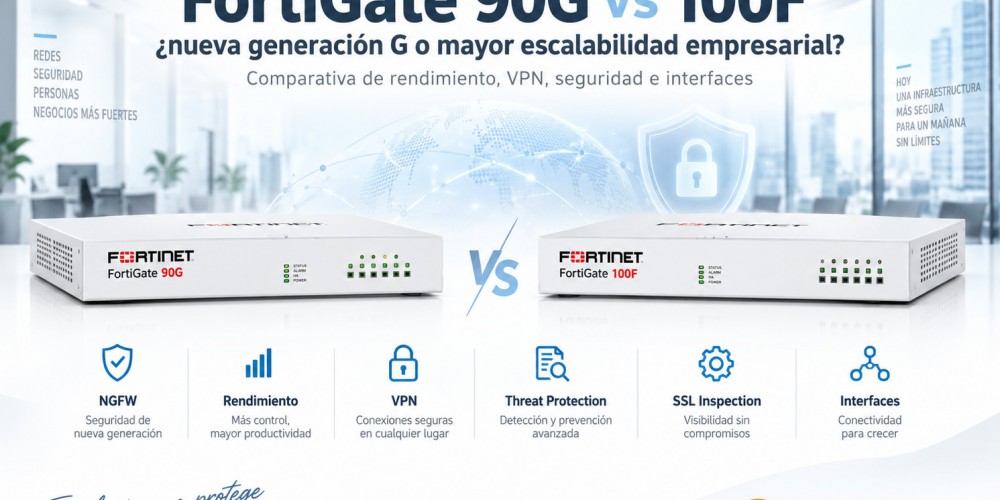
FortiGate 90G vs 100F: ¿nueva generación G o mayor escalabilidad empresarial?
Una empresa que actualmente evalúa un firewall Fortinet puede encontrarse con una comparación que a primera vista parece extraña:
FortiGate 90G vs FortiGate 100F.
Por nomenclatura podríamos pensar que 100F necesariamente es una plataforma superior.
Pero FortiGate 90G pertenece a una generación más reciente y ofrece mayor rendimiento en varias métricas importantes de seguridad.
Al mismo tiempo, FortiGate 100F conserva características empresariales que siguen siendo muy relevantes:
- Mayor cantidad de interfaces
- Formato rack 1U
- Mayor número máximo de túneles VPN
- Más políticas de firewall
- Mayor capacidad para administrar FortiSwitch y FortiAP
- Mayor escalabilidad para determinados escenarios de hub
Por eso la decisión no debería reducirse a:
“90G es nuevo”
o
“100F tiene un número más grande”.
En esta guía de la Biblioteca Virtual Sistro 2.0 analizamos qué modelo puede tener mayor sentido según rendimiento, VPN, conectividad, sucursales, rack, seguridad y crecimiento.
Consulta Firewalls Fortinet FortiGate disponibles en Sistro
FortiGate 90G y 100F pertenecen a generaciones diferentes
FortiGate 100F pertenece a la serie F y ha sido durante años una plataforma muy utilizada en empresas medianas, campus y sucursales corporativas.
FortiGate 90G pertenece a una generación posterior de hardware y utiliza una arquitectura más reciente.
Eso explica por qué un equipo con numeración 90 puede superar en diferentes métricas de procesamiento a un modelo 100 de una generación anterior.
Este fenómeno no es exclusivo de Fortinet.
Cuando cambia la generación de procesadores especializados, la nomenclatura por sí sola deja de ser suficiente para comparar rendimiento.
Comparativa rápida FortiGate 90G vs 100F
| Característica | FortiGate 90G | FortiGate 100F |
|---|---|---|
| Firewall Throughput | Hasta 28 Gbps | Hasta 20 Gbps |
| IPsec VPN | 25 Gbps | 11.5 Gbps |
| IPS | 4.5 Gbps | 2.6 Gbps |
| NGFW | 2.5 Gbps | 1.6 Gbps |
| Threat Protection | 2.2 Gbps | 1 Gbps |
| SSL Inspection | 1.4 Gbps | 1 Gbps |
| Sesiones concurrentes | 1.5 millones | 1.5 millones |
| Nuevas sesiones por segundo | 124,000 | 56,000 |
| Túneles IPsec gateway-to-gateway | Hasta 200 | Hasta 2,000 |
| Políticas Firewall | 5,000 | 10,000 |
| Formato | Desktop | Rack 1U |
Los valores son máximos publicados por Fortinet bajo condiciones de laboratorio y pueden variar según configuración, tráfico y servicios habilitados.
La primera sorpresa: 90G es considerablemente más rápido en seguridad
Si analizamos solamente capacidad de procesamiento, FortiGate 90G tiene una ventaja importante frente a 100F.
Por ejemplo:
IPS
90G → 4.5 Gbps
100F → 2.6 Gbps
NGFW
90G → 2.5 Gbps
100F → 1.6 Gbps
Threat Protection
90G → 2.2 Gbps
100F → 1 Gbps
Para una compra nueva enfocada principalmente en rendimiento de seguridad, esto hace al 90G especialmente atractivo.
Threat Protection es más útil que mirar solamente Firewall Throughput
Cuando un FortiGate trabaja como NGFW puede estar realizando simultáneamente:
- Firewall
- IPS
- Application Control
- Antimalware
- Logging
- SSL Inspection
- VPN
Por eso no recomiendo tomar una decisión solamente porque una hoja técnica dice 20 o 28 Gbps de Firewall Throughput.
Una métrica como Threat Protection puede representar mucho mejor determinados escenarios de producción.
90G ofrece más del doble de Threat Protection
Fortinet publica aproximadamente:
FortiGate 90G → 2.2 Gbps
FortiGate 100F → 1 Gbps
Esta diferencia puede ser muy importante si tenemos:
- Internet superior a 1 Gbps
- Gran cantidad de tráfico cloud
- IPS
- Application Control
- Antimalware
- Servicios FortiGuard activos
SSL Inspection también favorece al 90G
Gran parte del tráfico empresarial actual utiliza HTTPS.
Cuando implementamos Deep Inspection, el firewall debe descifrar, analizar y volver a cifrar las conexiones.
Fortinet publica aproximadamente:
90G → 1.4 Gbps
100F → 1 Gbps
La diferencia no es tan grande como en Threat Protection, pero sigue favoreciendo al modelo más reciente.
Consulta nuestra guía FortiGate SSL Deep Inspection
VPN: 90G tiene una ventaja enorme en throughput
La cifra de IPsec VPN publicada es:
90G → 25 Gbps
100F → 11.5 Gbps
Esto hace especialmente interesante al 90G para ambientes con mucho tráfico cifrado entre ubicaciones.
Pero aquí aparece una de las diferencias más interesantes de toda la comparación.
100F soporta muchos más túneles gateway-to-gateway
Aunque 90G puede procesar mucho más throughput IPsec, Fortinet publica diferentes límites de escalabilidad.
90G → hasta 200 túneles gateway-to-gateway
100F → hasta 2,000 túneles gateway-to-gateway
Esto demuestra nuevamente que:
rendimiento y escalabilidad no son exactamente lo mismo.
¿Qué significa esto en la práctica?
Supongamos una empresa con:
- 10 sucursales
- VPN site-to-site
- Mucho tráfico
90G puede ser extraordinariamente atractivo.
Ahora pensemos en una organización que necesita funcionar como hub de cientos de túneles.
Aunque el 90G sea más rápido en throughput, 100F puede tener características de escala que deben considerarse.
100F sigue teniendo ADN de plataforma empresarial
FortiGate 100F fue diseñado para empresas medianas y grandes, campus y sucursales empresariales.
Su arquitectura refleja ese objetivo.
Ofrece:
- Más interfaces
- Mayor número de políticas
- Mayor escala de túneles
- Formato rack
- Mayor cantidad soportada de FortiSwitch
- Mayor cantidad soportada de FortiAP
Por eso no debemos concluir simplemente:
“90G es más rápido, entonces 100F ya no tiene sentido”.
La diferencia física es enorme
FortiGate 90G es un equipo compacto de escritorio.
FortiGate 100F utiliza formato rack 1U.
Eso ya nos indica que fueron pensados originalmente para tipos de instalación diferentes.
Interfaces del FortiGate 90G
Fortinet publica una combinación de:
8 interfaces GE RJ45 + 2 pares compartidos 10GE.
Esto proporciona una conectividad muy interesante para un appliance compacto.
Interfaces del FortiGate 100F
100F ofrece una densidad considerablemente superior:
- 2 interfaces 10GE SFP+
- 18 interfaces GE RJ45
- 8 interfaces GE SFP
- Pares de interfaces compartidas adicionales
Esto puede resultar decisivo en una sede corporativa.
¿Para qué puede necesitar una empresa tantas interfaces?
Por ejemplo para separar físicamente:
- WAN
- DMZ
- Core
- Servidores
- Sucursales
- Management
- Redes especiales
- HA
- Enlaces 10 GbE
En muchas arquitecturas utilizaremos VLAN y switching dedicado.
Pero disponer de más interfaces proporciona flexibilidad.
Ambos soportan 10 GbE
Este punto es importante.
Tanto 90G como 100F tienen capacidad de conectividad 10 Gigabit.
Esto permite utilizarlos con:
- Core switches
- Uplinks rápidos
- Backbone
- Servidores
- Infraestructura multi-gigabit
Sin embargo, 100F ofrece mayor densidad general de interfaces.
Las sesiones concurrentes son iguales
Fortinet publica aproximadamente:
1.5 millones de sesiones concurrentes
para ambos modelos.
Pero existe una gran diferencia en la velocidad de creación de nuevas sesiones.
90G procesa muchas más sesiones nuevas por segundo
Fortinet publica:
90G → 124,000 sesiones nuevas por segundo
100F → 56,000 sesiones nuevas por segundo
Esto puede beneficiar ambientes con gran cantidad de conexiones de corta duración.
Por ejemplo:
- SaaS
- Navegación intensa
- Aplicaciones web
- APIs
- Muchos dispositivos
Otra diferencia: políticas de firewall
Fortinet publica:
90G → 5,000 políticas
100F → 10,000 políticas
Para la gran mayoría de las empresas ambos límites son muy elevados.
Pero vuelve a mostrar que 100F fue diseñado pensando en una escala de configuración empresarial diferente.
FortiSwitch y FortiAP
FortiGate también puede participar en la administración de switching y WiFi dentro del Security Fabric.
Fortinet publica aproximadamente:
90G → hasta 24 FortiSwitch
100F → hasta 32 FortiSwitch
y:
90G → hasta 96 FortiAP totales
100F → hasta 128 FortiAP totales.
Esto puede importar en campus o redes de mayor tamaño.
Consulta nuestra guía Fortinet Security Fabric
FortiGate 90G: cuándo me gusta más
90G puede ser especialmente atractivo cuando necesitamos:
- Mayor rendimiento NGFW
- Mayor Threat Protection
- Más rendimiento VPN
- Mayor creación de sesiones
- Formato compacto
- Sucursal empresarial
- PyME de alto desempeño
- Sede regional de tamaño moderado
- Nueva implementación
FortiGate 100F: cuándo sigue teniendo mucho sentido
100F puede resultar especialmente interesante cuando valoramos:
- Formato rack 1U
- Mayor cantidad de interfaces
- Más túneles VPN
- Mayor escala de políticas
- Mayor número de FortiSwitch
- Mayor número de FortiAP
- Arquitectura de hub
- Infraestructura existente basada en 100F
Escenario 1: empresa con Internet de 1 Gbps
Supongamos:
- 100 empleados
- 200 dispositivos
- Internet de 1 Gbps
- Microsoft 365
- IPS
- Application Control
- VPN hacia cinco sucursales
En una instalación nueva, 90G puede resultar especialmente atractivo por su capacidad de Threat Protection y NGFW.
Escenario 2: sede principal con muchas interfaces
Ahora tenemos:
- Múltiples WAN
- DMZ
- Core
- Servidores
- Redes físicas independientes
- Rack
Aquí la mayor densidad de interfaces de 100F puede ser más importante que la diferencia pura de throughput.
Escenario 3: hub de muchas sucursales
Una empresa concentra gran número de túneles VPN.
Aquí debemos revisar cuidadosamente la escala máxima de túneles y no solamente los Gbps de IPsec.
100F proporciona un límite considerablemente mayor de túneles gateway-to-gateway.
Escenario 4: sucursal con mucho tráfico VPN
La empresa solamente tiene unos cuantos túneles, pero transportan una gran cantidad de información.
Aquí 90G puede tener ventaja gracias a su mayor rendimiento IPsec.
Escenario 5: renovación de un 100F existente
Si una empresa ya tiene 100F funcionando correctamente, la pregunta no debería ser:
“90G es más nuevo, ¿lo cambio?”
Primero debemos revisar:
- Utilización actual
- Vida útil
- Soporte
- Licencias
- Interfaces utilizadas
- Túneles
- Crecimiento
- Próximo ciclo de renovación
No se reemplaza infraestructura funcional solamente porque existe una generación más reciente.
¿Y si estoy comprando completamente nuevo?
En una compra nueva el análisis cambia.
90G aporta una plataforma más reciente y mayor rendimiento de seguridad.
Pero si necesitamos las características de escala y conectividad de 100F debemos analizarlas antes de seleccionar.
También puede ser necesario comparar 120G, especialmente si buscamos una plataforma G con características más cercanas a la clase empresarial del 100F.
Consulta nuestra comparativa FortiGate 70G vs 90G vs 120G
90G vs 100F vs 120G
Esta puede ser en realidad la comparación más importante para algunos proyectos nuevos.
Podemos simplificar conceptualmente:
90G → rendimiento moderno en formato compacto
100F → arquitectura empresarial F con gran conectividad y escala
120G → generación G con orientación más cercana a una plataforma empresarial de rack
La selección final depende del proyecto.
FortiSASE: un detalle importante si está en tu roadmap
Si la organización planea integrar determinados servicios FortiSASE, debemos revisar los requisitos del servicio específico antes de comprar.
Por ejemplo, determinados bundles actuales de integración SD-WAN con FortiSASE comienzan en la serie F desde 100F y en la serie G desde 120G.
Esto no significa que un 90G no pueda participar en otros escenarios Fortinet.
Significa que debemos revisar el producto y licencia exactos si SASE forma parte del roadmap.
High Availability
Tanto rendimiento como continuidad deben analizarse por separado.
Una empresa puede descubrir que su workload cabe perfectamente en 90G, pero que necesita dos equipos para eliminar un punto único de falla.
En otro proyecto puede tener mayor sentido una plataforma rack con más interfaces.
Consulta nuestra guía FortiGate High Availability
Dual WAN y SD-WAN
Ambos modelos pueden formar parte de una arquitectura Secure SD-WAN.
La decisión debe considerar:
- Número de ISP
- VPN
- Aplicaciones
- Performance SLA
- Latencia
- Jitter
- Packet Loss
Consulta FortiGate Dual WAN y Performance SLA
Licenciamiento FortiGuard
El appliance es solamente una parte de la solución.
También debemos definir los servicios requeridos.
Dependiendo del proyecto podemos evaluar:
- FortiCare
- FortiGuard
- UTP
- Enterprise Protection
- Servicios adicionales
El costo de licenciamiento debe calcularse durante el periodo real de utilización.
Consulta Licencias Fortinet en Sistro
No compares solamente el precio del hardware
Una comparación correcta debe considerar:
Hardware + servicios + renovación + soporte + capacidad + vida útil.
Un equipo inicialmente más económico puede terminar siendo más caro si necesita sustituirse antes.
Y un equipo superior puede ser una mala inversión si nunca utilizaremos su capacidad.
Errores comunes al comparar FortiGate 90G y 100F
1. Pensar que 100F es automáticamente más rápido
No. 90G supera al 100F en varias métricas de procesamiento.
2. Pensar que 90G reemplaza automáticamente al 100F
Tampoco. 100F ofrece diferentes capacidades de escala e interfaces.
3. Comparar únicamente Firewall Throughput
Debemos revisar NGFW, Threat Protection, SSL Inspection y VPN.
4. Ignorar el número de túneles
Throughput VPN y cantidad de túneles son métricas diferentes.
5. Ignorar interfaces
100F ofrece mucha mayor densidad física.
6. Dimensionar por empleados
Los dispositivos y aplicaciones representan mejor el workload.
7. No pensar en el siguiente ciclo tecnológico
Una compra nueva debe considerar crecimiento y roadmap.
8. No revisar SASE si está planeado
Determinados servicios tienen requisitos de plataforma específicos.
9. Ignorar HA
Mayor rendimiento no elimina un punto único de falla.
10. Comprar antes de hacer assessment
El modelo debe salir de la arquitectura.
Checklist antes de elegir 90G o 100F
- Velocidad WAN actual
- Velocidad WAN futura
- Número de usuarios
- Número de dispositivos
- Threat Protection requerido
- SSL Deep Inspection
- VPN throughput
- Número de túneles VPN
- Sesiones
- Aplicaciones SaaS
- Interfaces 1 GbE
- Interfaces 10 GbE
- Rack disponible
- DMZ
- FortiSwitch
- FortiAP
- SD-WAN
- FortiSASE
- Necesidad de HA
- Crecimiento a tres años
- Crecimiento a cinco años
- Licenciamiento FortiGuard
Tabla rápida de decisión
| Prioridad del proyecto | Modelo a evaluar primero |
|---|---|
| Mayor rendimiento NGFW | FortiGate 90G |
| Mayor Threat Protection | FortiGate 90G |
| Mucho throughput VPN con pocos túneles | FortiGate 90G |
| Gran número de túneles VPN | FortiGate 100F |
| Alta densidad de interfaces | FortiGate 100F |
| Formato compacto | FortiGate 90G |
| Rack 1U | FortiGate 100F |
| Nueva plataforma G pero clase más corporativa | Evaluar FortiGate 120G |
Esta tabla es solamente una orientación inicial y no sustituye un dimensionamiento técnico.
FortiGate 90G y 100F en Sistro
FortiGate 90G
https://sistro.net/FortiGate-90G
FortiGate 100F
https://sistro.net/FortiGate-100F
Todos los Firewalls Fortinet
https://sistro.net/firewalls-fortinet
Licencias Fortinet
https://sistro.net/Licencias-Fortinet
Artículos relacionados de Biblioteca Virtual Sistro 2.0
FortiGate Dual WAN y Performance SLA
Recomendación final
FortiGate 90G demuestra perfectamente por qué no debemos elegir un firewall únicamente por el número de modelo.
A pesar de estar por debajo del 100 en nomenclatura, proporciona mayor rendimiento en IPS, NGFW, Threat Protection, VPN y creación de sesiones que FortiGate 100F.
Pero 100F conserva ventajas importantes en:
interfaces + túneles + políticas + rack + escala de administración.
Por eso no existe un ganador universal.
Para muchas implementaciones nuevas de sucursal o empresas con fuerte demanda de seguridad, 90G puede resultar especialmente atractivo.
Para arquitecturas donde predominan cantidad de interfaces, gran número de túneles o determinados requerimientos de plataforma empresarial, 100F puede seguir teniendo mucho sentido.
Y en una compra completamente nueva que necesita lo mejor de ambos mundos, también deberíamos incluir FortiGate 120G en la evaluación.
La pregunta correcta no es:
“¿Cuál es más nuevo?”
La pregunta correcta es:
“¿Necesito más procesamiento o necesito más escala de arquitectura?”
¿No sabes si necesitas FortiGate 90G, 100F o 120G?
En Sistro Networks podemos ayudarte a revisar tráfico, usuarios, dispositivos, VPN, SSL Inspection, interfaces, sucursales, SD-WAN, alta disponibilidad y crecimiento.
El objetivo no es vender automáticamente el modelo superior.
Es seleccionar la plataforma y los servicios FortiGuard que tengan sentido técnico y económico para tu empresa.
Consulta y cotiza FortiGate con Sistro Networks
Preguntas frecuentes
¿FortiGate 90G es más rápido que 100F?
En varias métricas publicadas actualmente por Fortinet sí. 90G ofrece mayor IPS, NGFW, Threat Protection, VPN y nuevas sesiones por segundo.
¿Entonces 90G sustituye completamente al 100F?
No. 100F ofrece mayor cantidad de interfaces, mayor escala de túneles VPN, más políticas y formato rack 1U.
¿Cuál tiene mejor Threat Protection?
Fortinet publica aproximadamente 2.2 Gbps para 90G y 1 Gbps para 100F.
¿Cuál soporta más túneles VPN?
100F admite un número máximo considerablemente mayor de túneles gateway-to-gateway, aunque 90G proporciona mayor throughput IPsec.
¿Cuál tiene más sesiones concurrentes?
Ambos están publicados con aproximadamente 1.5 millones de sesiones concurrentes.
¿Cuál genera más nuevas sesiones por segundo?
90G alcanza aproximadamente 124,000 frente a 56,000 en 100F.
¿Cuál tiene más interfaces?
FortiGate 100F ofrece una densidad considerablemente mayor de interfaces físicas.
¿Cuál conviene para una compra nueva?
Depende del proyecto. Si predomina rendimiento de seguridad, 90G puede ser especialmente atractivo. Si predominan escala de interfaces, túneles y arquitectura de hub, 100F merece ser evaluado. Para una plataforma G más orientada a rack también conviene comparar 120G.
Deja un Comentario