




FortiGate SSL VPN desaparece en FortiOS 7.6.3: cómo migrar a IPsec sin perder acceso remoto
Actualizar el firmware de un firewall debería mejorar seguridad, estabilidad y funcionalidad.
Pero en FortiGate existe actualmente un cambio que cualquier administrador que utilice acceso remoto debe conocer antes de actualizar.
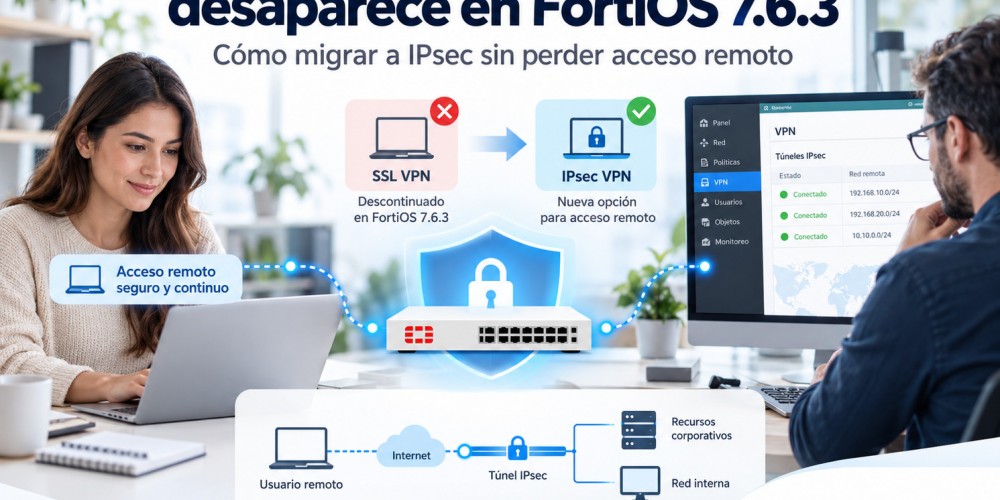
A partir de FortiOS 7.6.3, SSL VPN tunnel mode deja de estar disponible.
Esto aplica a todos los modelos FortiGate.
Y existe un detalle todavía más importante:
la configuración asociada con SSL VPN tunnel mode no se conserva automáticamente durante la actualización a FortiOS 7.6.3 o superior.
Por eso una empresa que actualmente utiliza FortiClient mediante SSL VPN debería realizar un inventario y diseñar su migración antes de actualizar.
Fortinet está orientando estos escenarios principalmente hacia IPsec VPN para acceso remoto.
En esta guía de la Biblioteca Virtual Sistro 2.0 explicamos qué cambió, qué diferencia existe entre SSL VPN tunnel mode, Agentless VPN e IPsec, y cómo preparar una migración sin dejar a los usuarios remotos sin conectividad.
Consulta soluciones Fortinet FortiGate disponibles en Sistro
¿Qué cambió exactamente en FortiOS 7.6.3?
Fortinet realizó un cambio importante en la estrategia de acceso remoto.
Desde FortiOS 7.6.3:
- SSL VPN tunnel mode deja de estar disponible
- Desaparece tanto del GUI como del CLI
- La configuración de tunnel mode no se migra automáticamente
- Las políticas asociadas con tunnel mode tampoco se conservan como una migración funcional
- Fortinet orienta el acceso remoto hacia IPsec VPN
Esto significa que no deberíamos actualizar primero y solucionar la VPN después.
La migración debe planearse antes.
¿Esto afecta a todos los FortiGate?
La eliminación de SSL VPN tunnel mode a partir de FortiOS 7.6.3 aplica a todos los modelos FortiGate.
No importa si utilizamos:
- FortiGate 40F
- FortiGate 60F
- FortiGate 80F
- FortiGate 90G
- FortiGate 100F
- FortiGate 120G
- FortiGate 200F
- FortiGate 200G
- Modelos superiores
Si la plataforma utiliza FortiOS 7.6.3 o posterior, SSL VPN tunnel mode ya no forma parte del sistema.
¿Qué es SSL VPN tunnel mode?
Es el modo tradicional mediante el cual muchos usuarios de FortiClient se conectan remotamente al FortiGate.
Conceptualmente:
Laptop remota → Internet → SSL VPN → FortiGate → Red corporativa
El equipo obtiene acceso a redes y aplicaciones internas mediante un túnel.
Durante muchos años este modelo fue especialmente popular porque podía utilizar HTTPS y normalmente funcionaba bien incluso detrás de redes restrictivas.
¿Entonces Fortinet eliminó absolutamente todo SSL VPN?
No debemos simplificarlo de esa manera.
Fortinet eliminó SSL VPN tunnel mode.
El antiguo SSL VPN web mode cambia de nombre y pasa a denominarse:
Agentless VPN.
Agentless VPN permite determinados accesos mediante navegador sin instalar un cliente VPN tradicional.
Pero no es lo mismo que proporcionar a un equipo un túnel completo hacia la red corporativa.
SSL VPN tunnel mode vs Agentless VPN
| Característica | SSL VPN Tunnel Mode | Agentless VPN |
|---|---|---|
| FortiOS 7.6.3+ | Eliminado | Disponible en modelos compatibles |
| Cliente | FortiClient | Navegador |
| Acceso de red completo | Sí, según políticas | No es un túnel de red equivalente |
| Uso típico | Usuarios remotos | Acceso web o aplicaciones específicas |
Agentless VPN tampoco está disponible en todos los modelos
Fortinet tiene además restricciones específicas para determinados appliances.
En FortiOS 7.6.3, Agentless VPN no está disponible en modelos como:
- FortiGate 40F y variantes
- FortiGate 60F
- FortiGate 61F
- Determinadas variantes FortiGate Rugged 60F
- FortiGate 90G
- FortiGate 91G
Esto hace todavía más importante revisar el modelo exacto y las Release Notes antes de actualizar.
¿Qué recomienda Fortinet para reemplazar SSL VPN tunnel mode?
La alternativa principal es:
IPsec Dialup VPN.
Este modelo permite que los usuarios remotos utilicen FortiClient para establecer un túnel IPsec hacia FortiGate.
Conceptualmente:
FortiClient → IPsec VPN → FortiGate → recursos corporativos
¿IPsec no utiliza solamente UDP 500 y 4500?
Tradicionalmente esa ha sido una consideración importante.
Hay redes de hoteles, aeropuertos, WiFi públicos, operadores y firewalls intermedios donde determinados tipos de tráfico IPsec pueden estar bloqueados o degradados.
Eso era uno de los motivos por los que SSL VPN resultaba atractivo.
Pero Fortinet incorporó una alternativa relevante:
IPsec VPN sobre TCP.
IPsec puede utilizar TCP 443
FortiGate puede utilizar IPsec con transporte TCP.
Esto permite utilizar TCP 443 en escenarios compatibles.
El objetivo es ayudar a atravesar redes donde el IPsec tradicional mediante UDP tiene problemas.
Conceptualmente:
FortiClient → TCP 443 → IPsec → FortiGate
Esto facilita una transición para organizaciones que utilizaban SSL VPN precisamente porque necesitaban conectividad a través de redes restrictivas.
¿Qué necesito para IPsec sobre TCP?
Debemos validar versiones compatibles de FortiOS y FortiClient.
Además, el túnel se configura utilizando IKEv2.
Antes del despliegue masivo es recomendable probar:
- FortiClient
- Windows
- macOS cuando corresponda
- Internet residencial
- Red celular
- Hotspot móvil
- WiFi público
- Redes con NAT
No actualices FortiOS antes de probar IPsec
Esta es probablemente la recomendación más importante de todo el artículo.
Si actualmente tienes decenas o cientos de usuarios utilizando SSL VPN, no recomendaría:
Actualizar a 7.6.3+ → descubrir que SSL VPN desapareció → empezar a diseñar IPsec.
El orden correcto debería ser:
Inventario → diseño → laboratorio → piloto → migración → validación → actualización FortiOS.
Paso 1: identifica qué usuarios utilizan SSL VPN
Debemos conocer:
- Número de usuarios
- Grupos
- Direcciones IP asignadas
- Split tunneling
- Full tunneling
- Aplicaciones accesibles
- Políticas de firewall
- DNS
- Autenticación
- MFA
Esto representa el comportamiento actual que necesitamos conservar o mejorar.
Paso 2: revisa el método de autenticación
Una implementación puede utilizar:
- Usuarios locales
- LDAP
- Active Directory
- RADIUS
- FortiAuthenticator
- SAML
- MFA
- Certificados
La migración no debería reducir el nivel de seguridad existente.
MFA debería formar parte del diseño
Una VPN proporciona acceso hacia recursos internos.
Por eso una contraseña por sí sola puede no ser suficiente para muchas organizaciones.
Durante la migración puede ser un buen momento para evaluar:
- FortiToken
- MFA
- SAML
- Identity Provider corporativo
- Certificados
Paso 3: decide entre split tunnel y full tunnel
En Split Tunnel solamente determinadas redes utilizan la VPN.
Por ejemplo:
ERP → VPN
Servidor de archivos → VPN
Internet general → salida local
En Full Tunnel gran parte o todo el tráfico pasa por el FortiGate corporativo.
La decisión afecta:
- Ancho de banda
- Seguridad
- Latencia
- Capacidad del firewall
- Experiencia del usuario
No copies la VPN anterior sin revisar la arquitectura
Una migración es también una oportunidad para eliminar configuraciones antiguas.
Podemos descubrir:
- Usuarios que ya no existen
- Grupos antiguos
- Redes que ya no necesitan acceso
- Políticas excesivamente amplias
- Objetos obsoletos
- Excepciones temporales
No tiene sentido transportar toda esa deuda técnica hacia el nuevo esquema.
Paso 4: crea un entorno piloto
No migres todos los usuarios el mismo día.
Selecciona un grupo representativo.
Por ejemplo:
- TI
- Administración
- Ventas
- Usuario que trabaja desde casa
- Usuario móvil
- Usuario con aplicaciones críticas
Así podremos validar diferentes escenarios.
Paso 5: prueba aplicaciones reales
No basta con conseguir que FortiClient muestre:
Connected.
Debemos comprobar:
- ERP
- RDP
- SSH
- Servidor de archivos
- DNS interno
- Aplicaciones web
- Impresión cuando aplique
- VoIP cuando aplique
- Bases de datos
Una VPN está correctamente migrada cuando la operación funciona.
Paso 6: prueba desde redes difíciles
Una prueba desde la oficina no es suficiente.
Debemos probar desde:
- Internet residencial
- Hotspot 4G/5G
- WiFi de hotel
- Red pública
- Otro proveedor
Esto ayuda a determinar si necesitamos IPsec sobre TCP para ciertos usuarios.
Paso 7: revisa las políticas del FortiGate
Las políticas de SSL VPN tunnel mode no deben asumirse como automáticamente transferidas al nuevo diseño.
Debemos revisar explícitamente:
- Origen
- Destino
- Servicios
- Usuarios
- Grupos
- Perfiles de seguridad
- Logging
Aplicamos el principio de mínimo privilegio.
Paso 8: despliega el nuevo perfil FortiClient
Dependiendo del tamaño de la organización podemos distribuir la configuración mediante:
- FortiClient EMS
- Herramientas MDM
- Gestión de endpoints
- Procedimientos corporativos
El objetivo es evitar configuraciones manuales inconsistentes.
Paso 9: opera ambos esquemas durante una ventana controlada
Cuando la versión actual todavía soporta SSL VPN podemos utilizar un periodo de transición.
Durante esa ventana:
- Usuarios piloto utilizan IPsec
- Usuarios restantes continúan temporalmente en SSL VPN
- Medimos errores
- Corregimos aplicaciones
- Documentamos incidencias
Después podemos ampliar gradualmente.
Paso 10: actualiza FortiOS solamente cuando la migración esté validada
Una vez que el acceso remoto funciona correctamente mediante IPsec podemos planear la actualización.
Antes del cambio debemos conservar:
- Backup de configuración
- Inventario de usuarios
- Configuración VPN
- Políticas
- Plan de rollback
- Ventana de mantenimiento
- Procedimiento de prueba
¿Puedo quedarme temporalmente en una versión anterior?
Una empresa puede decidir no actualizar inmediatamente si necesita tiempo para realizar la migración.
Pero esa decisión debe analizarse considerando:
- Ciclo de vida de FortiOS
- Vulnerabilidades
- Soporte
- Compatibilidad
- Recomendaciones del fabricante
No conviene mantener indefinidamente firmware antiguo solamente para conservar una función heredada.
FortiOS 7.6.0 ya tenía restricciones en algunos modelos
Antes incluso de 7.6.3, determinados FortiGate con poca memoria comenzaron a recibir restricciones relacionadas con SSL VPN.
Esto refuerza una tendencia clara:
la estrategia de acceso remoto de Fortinet está migrando hacia IPsec y modelos como ZTNA.
¿IPsec es la única alternativa?
No necesariamente.
Debemos diferenciar dos necesidades.
Acceso completo a red
IPsec VPN puede ser una opción natural.
Acceso únicamente a aplicaciones específicas
Podemos evaluar modelos como:
- Agentless VPN
- ZTNA
- FortiSASE
La mejor solución depende del tipo de acceso necesario.
VPN vs ZTNA
Una VPN normalmente coloca al usuario dentro de un segmento lógico desde donde puede alcanzar diferentes recursos según las políticas.
ZTNA busca acercarse más a:
usuario autorizado → dispositivo autorizado → aplicación autorizada.
No necesariamente necesitamos proporcionar acceso general a la red.
¿Significa esto que VPN ya no sirve?
No.
Existen muchos escenarios donde un túnel de red continúa siendo apropiado.
Por ejemplo:
- Administración de infraestructura
- Aplicaciones legacy
- Protocolos internos
- Acceso a múltiples redes
- Soporte técnico
ZTNA y VPN pueden coexistir.
¿Qué ocurre con FortiClient?
FortiClient continúa siendo una pieza importante.
El cambio principal es el protocolo utilizado para el túnel remoto.
Una organización que antes tenía:
FortiClient → SSL VPN
puede evolucionar hacia:
FortiClient → IPsec IKEv2
IPsec sobre TCP puede ayudar en redes restrictivas
Una ventaja particularmente importante es poder transportar IPsec mediante TCP.
Esto puede ayudar cuando el usuario se conecta desde redes que bloquean tráfico VPN tradicional pero permiten HTTPS.
Fortinet contempla incluso el uso de TCP 443.
Pero TCP 443 no debe verse como una solución mágica
Seguimos necesitando probar:
- NAT
- CGNAT
- Proxy
- Firewall upstream
- WiFi público
- Operadores celulares
- Latencia
La experiencia real depende del camino completo.
Usuarios remotos y dimensionamiento
La migración también es un buen momento para comprobar si el FortiGate continúa correctamente dimensionado.
Debemos analizar:
- Usuarios VPN concurrentes
- VPN throughput
- Cifrado
- Internet
- Aplicaciones
- Full Tunnel
- Split Tunnel
- Inspección de tráfico
Full Tunnel puede incrementar considerablemente la carga
Si 200 usuarios remotos envían todo su tráfico de Internet por el FortiGate corporativo, el appliance procesa mucho más que si solamente transportamos aplicaciones internas.
Por eso la política VPN y el hardware deben diseñarse juntos.
¿Necesito cambiar mi FortiGate por este cambio?
No necesariamente.
La desaparición de SSL VPN tunnel mode es un cambio de FortiOS y estrategia de acceso remoto.
No significa automáticamente que necesitemos reemplazar el appliance.
Pero puede ser un buen momento para revisar:
- Modelo
- FortiOS compatible
- Memoria
- VPN throughput
- Usuarios concurrentes
- Ciclo de vida
- Roadmap
Consulta cuándo conviene reemplazar un FortiGate serie F por serie G
FortiGate 40F, 60F y 90G merecen atención adicional
En FortiOS 7.6.3 existen modelos donde Agentless VPN tampoco está disponible.
Por eso una empresa que utilice alguno de estos equipos debería revisar especialmente su estrategia antes de actualizar.
El hecho de que Agentless VPN no esté disponible no impide utilizar IPsec para acceso remoto.
Escenario 1: diez usuarios remotos
Tenemos:
- FortiGate
- 10 usuarios
- FortiClient SSL VPN
- Active Directory
- Split Tunnel
Podemos construir IPsec IKEv2, probar un pequeño grupo y migrar gradualmente antes de actualizar FortiOS.
Escenario 2: cien empleados en Home Office
Aquí la migración requiere mayor planificación.
Debemos revisar:
- Distribución de FortiClient
- Autenticación
- MFA
- Soporte al usuario
- Aplicaciones
- Ancho de banda
- VPN throughput
- Plan de contingencia
Escenario 3: usuarios viajan constantemente
El personal se conecta desde hoteles, aeropuertos y redes móviles.
En este caso debemos probar cuidadosamente IPsec sobre TCP.
TCP 443 puede resultar especialmente útil cuando las redes intermedias bloquean el transporte IPsec tradicional.
Escenario 4: solamente necesito publicar algunas aplicaciones web
Quizá no necesitemos proporcionar un túnel completo.
Podemos evaluar Agentless VPN en modelos compatibles o una arquitectura ZTNA.
Escenario 5: estamos renovando firewall y VPN al mismo tiempo
Este puede ser un buen momento para rediseñar completamente el acceso remoto.
En lugar de migrar cada configuración histórica podemos definir:
- Quién necesita VPN
- Quién necesita ZTNA
- Qué aplicaciones existen
- Qué MFA utilizaremos
- Qué dispositivos estarán autorizados
Errores comunes antes de actualizar a FortiOS 7.6.3+
1. Actualizar sin revisar Release Notes
Puede provocar pérdida inmediata del servicio SSL VPN tunnel mode.
2. Asumir que la configuración será convertida automáticamente
Fortinet indica que la configuración debe migrarse manualmente.
3. Probar solamente desde la LAN
Necesitamos probar usuarios reales desde Internet.
4. Migrar todos los usuarios el mismo día
Un piloto reduce considerablemente el riesgo.
5. Ignorar MFA
La renovación del acceso remoto es una oportunidad para fortalecer autenticación.
6. No revisar Split Tunnel
Puede cambiar completamente el consumo de ancho de banda.
7. No probar DNS interno
Una VPN puede conectar correctamente y aun así fallar el acceso a aplicaciones por resolución de nombres.
8. No documentar políticas
Necesitamos saber exactamente qué recursos puede alcanzar cada grupo.
9. Olvidar usuarios móviles
Hoteles, WiFi público y redes celulares pueden comportarse diferente.
10. No preparar rollback
Cualquier actualización de firewall crítico debe tener procedimiento de recuperación.
Checklist antes de actualizar
- Modelo FortiGate
- Versión FortiOS actual
- Versión destino
- SSL VPN tunnel mode utilizado
- Usuarios concurrentes
- Grupos
- Direcciones asignadas
- Split o Full Tunnel
- Autenticación
- MFA
- FortiClient
- Sistemas operativos
- Aplicaciones críticas
- DNS
- Políticas de firewall
- IPsec piloto
- Pruebas desde Internet
- TCP 443 si es necesario
- Backup de configuración
- Plan de rollback
Preguntas que Sistro debería hacer antes de migrar
- ¿Qué modelo FortiGate utilizas?
- ¿Qué FortiOS tienes actualmente?
- ¿A qué versión quieres actualizar?
- ¿Cuántos usuarios utilizan SSL VPN?
- ¿Qué FortiClient utilizan?
- ¿Qué método de autenticación tienen?
- ¿Utilizan MFA?
- ¿Qué redes acceden?
- ¿Usan Split Tunnel?
- ¿Usan Full Tunnel?
- ¿Trabajan desde hoteles o redes móviles?
- ¿Necesitan TCP 443?
- ¿Qué aplicaciones son críticas?
- ¿Hay usuarios que podrían migrarse a ZTNA?
Productos y servicios Fortinet en Sistro
Firewalls Fortinet FortiGate
https://sistro.net/firewalls-fortinet
Licencias Fortinet FortiGuard y FortiCare
https://sistro.net/Licencias-Fortinet
Artículos relacionados
Cuándo reemplazar FortiGate serie F por serie G
FortiGate Dual WAN y Performance SLA
Recomendación final
La eliminación de SSL VPN tunnel mode en FortiOS 7.6.3 representa un cambio importante para cualquier organización que utilice FortiClient para acceso remoto.
Pero no debería convertirse en una emergencia.
La clave es realizar la migración antes del upgrade.
El proceso debería ser:
Inventario + IPsec + autenticación + piloto + aplicaciones + despliegue + validación + actualización.
IPsec IKEv2 proporciona una alternativa moderna y puede utilizar TCP en escenarios donde necesitamos atravesar redes restrictivas.
También es una buena oportunidad para revisar si todos los usuarios realmente necesitan acceso completo mediante VPN o si algunos pueden migrarse hacia modelos más granulares como ZTNA.
La pregunta correcta no es:
“¿Por qué Fortinet quitó mi SSL VPN?”
La pregunta útil es:
“¿cómo migramos el acceso remoto antes de actualizar sin interrumpir la operación?”
¿Tu empresa todavía utiliza FortiClient SSL VPN?
En Sistro Networks podemos ayudarte a revisar el FortiGate, versión de FortiOS, usuarios, FortiClient, autenticación, MFA y aplicaciones antes de actualizar.
Podemos diseñar y probar la migración hacia IPsec VPN antes de retirar SSL VPN tunnel mode.
Consulta soluciones Fortinet y solicita una evaluación con Sistro Networks
Preguntas frecuentes
¿FortiOS 7.6.3 elimina SSL VPN?
FortiOS 7.6.3 elimina SSL VPN tunnel mode. El antiguo web mode pasa a llamarse Agentless VPN en los modelos compatibles.
¿La configuración SSL VPN se convierte automáticamente en IPsec?
No. La migración debe diseñarse y configurarse antes de actualizar.
¿FortiClient seguirá funcionando?
FortiClient puede utilizar IPsec VPN. Debemos validar la versión y configuración necesaria según el diseño.
¿IPsec puede utilizar puerto 443?
Sí. Fortinet soporta IPsec sobre TCP para determinados escenarios y puede utilizar TCP 443.
¿Esto aplica también a FortiGate 60F?
Sí. SSL VPN tunnel mode desaparece para todos los modelos a partir de FortiOS 7.6.3.
¿FortiGate 90G tiene Agentless VPN?
En FortiOS 7.6.3, Fortinet lista al 90G y 91G entre los modelos donde Agentless VPN no está disponible.
¿Debo migrar antes de actualizar?
Sí. Si utilizas SSL VPN tunnel mode, la migración a IPsec debe realizarse y validarse antes de actualizar a FortiOS 7.6.3 o posterior.
¿VPN IPsec y ZTNA son lo mismo?
No. IPsec proporciona conectividad de red mediante túnel. ZTNA busca proporcionar acceso más granular a aplicaciones y recursos específicos.
Deja un Comentario