




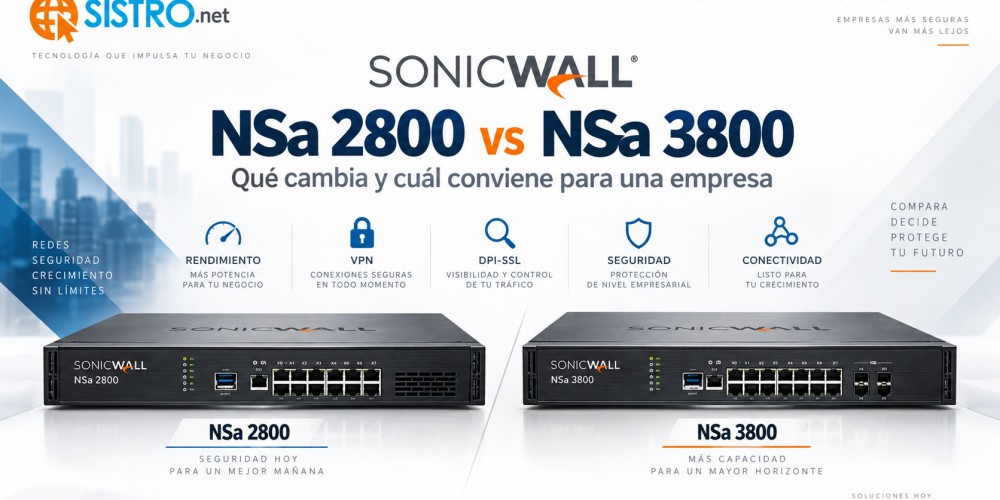
SonicWall NSa 2800 vs NSa 3800: qué cambia y cuál conviene para una empresa
Cuando una empresa supera las necesidades típicas de una sucursal o una PyME pequeña, la conversación sobre firewall empieza a cambiar.
Ya no solamente necesitamos proteger navegación a Internet.
También podemos tener:
- Múltiples VLAN
- Servidores
- Sucursales
- VPN
- Aplicaciones publicadas
- DPI-SSL
- IPS
- Capture ATP
- Alta disponibilidad
- Enlaces multi-gigabit
Dentro de la nueva generación de SonicWall encontramos dos modelos especialmente interesantes para este escenario:
SonicWall NSa 2800
y
SonicWall NSa 3800.
Ambos pertenecen a la familia Gen 8 y utilizan SonicOS 8.
Pero la diferencia entre ellos no consiste únicamente en que NSa 3800 tenga un número de modelo mayor.
También cambia la capacidad de inspección, VPN, sesiones, conectividad y crecimiento.
En esta guía de la Biblioteca Virtual Sistro 2.0 analizamos qué cambia realmente entre SonicWall NSa 2800 y NSa 3800 y qué deberíamos revisar antes de seleccionar alguno.
Consulta Firewalls SonicWall disponibles en Sistro
¿Para qué tipo de empresa está diseñada la familia SonicWall NSa?
SonicWall posiciona la familia NSa principalmente para empresas medianas que requieren mayor capacidad y escalabilidad que la disponible normalmente en las plataformas de sucursal.
Podemos comenzar a evaluar NSa cuando encontramos escenarios como:
- Corporativos
- Sedes regionales
- Centros de distribución
- Campus
- Empresas con múltiples sucursales
- Redes con muchos dispositivos
- Aplicaciones críticas
- VPN concentrada
- DPI-SSL intensivo
- Mayor número de conexiones
Esto no significa que cualquier empresa mediana necesite automáticamente NSa.
El dimensionamiento siempre debe salir del workload.
Consulta también SonicWall TZ vs NSa: cuándo conviene cambiar de familia
NSa 2800 y NSa 3800 pertenecen a SonicWall Gen 8
La generación 8 de SonicWall introduce una plataforma renovada alrededor de SonicOS 8.
Entre las capacidades disponibles en la familia encontramos:
- Next-Generation Firewall
- DPI-SSL
- Secure SD-WAN
- VPN
- IPS
- Application Control
- Capture ATP
- RTDMI
- Administración centralizada
- Zero Touch Deployment
Además, la familia NSa Gen 8 incorpora conectividad multi-gigabit para determinados uplinks y está preparada para arquitecturas con redundancia de alimentación.
Comparativa rápida NSa 2800 vs NSa 3800
| Característica | NSa 2800 | NSa 3800 |
|---|---|---|
| Firewall Inspection | 8 Gbps | 12 Gbps |
| Threat Prevention | 6 Gbps | 8 Gbps |
| Application Inspection | 7 Gbps | 9 Gbps |
| IPS | 7 Gbps | 8 Gbps |
| Anti-Malware | 6 Gbps | 8 Gbps |
| TLS / SSL Inspection | 1.8 Gbps | 3 Gbps |
| IPsec VPN | 5.5 Gbps | 8 Gbps |
| Nuevas conexiones por segundo | 50,000 | 90,000 |
| Conexiones SPI máximas | 2 millones | 3 millones |
| Conexiones DPI máximas | 1 millón | 1.2 millones |
| Puertos 1 GbE | 16 | 24 |
| SFP / SFP+ Multi-Gig | 3 | 10 |
| Almacenamiento integrado | 128 GB | 256 GB |
Las cifras anteriores son valores máximos publicados por SonicWall bajo condiciones específicas de prueba y no sustituyen un dimensionamiento del ambiente real.
La diferencia de firewall throughput es importante, pero no es la única
SonicWall publica aproximadamente:
NSa 2800 → 8 Gbps
NSa 3800 → 12 Gbps
de Firewall Inspection.
Pero no recomiendo seleccionar el firewall solamente utilizando esta cifra.
Una plataforma NGFW realiza mucho más que reenviar tráfico.
Debemos revisar el rendimiento con las funciones que realmente activaremos.
Threat Prevention puede ser una métrica mucho más útil
Cuando utilizamos múltiples servicios de protección simultáneamente, Threat Prevention proporciona una referencia más cercana a determinadas cargas de seguridad reales.
SonicWall publica:
NSa 2800 → 6 Gbps
NSa 3800 → 8 Gbps
La diferencia puede resultar importante en una empresa que utiliza enlaces multi-gigabit y pretende inspeccionar gran parte del tráfico.
DPI-SSL es donde aparece una diferencia especialmente interesante
Actualmente gran parte del tráfico empresarial está cifrado.
Por eso una métrica especialmente importante puede ser el rendimiento de inspección TLS.
SonicWall publica aproximadamente:
NSa 2800 → 1.8 Gbps
NSa 3800 → 3 Gbps
Esto representa una diferencia considerable.
Si la empresa planea inspeccionar grandes volúmenes de HTTPS, NSa 3800 puede proporcionar mucho más margen.
Consulta nuestra guía SonicWall DPI-SSL
No confundas Internet de 2 Gbps con 2 Gbps de seguridad completa
Supongamos una empresa con un enlace de Internet de 2 Gbps.
Eso no significa automáticamente que cualquier firewall con más de 2 Gbps de firewall throughput será suficiente.
Si además habilitamos:
- DPI-SSL
- IPS
- Application Control
- Anti-Malware
- Capture ATP
el workload cambia completamente.
Por eso debemos comparar el rendimiento correspondiente a las funciones utilizadas.
NSa 2800: un punto de entrada muy fuerte a Gen 8 empresarial
NSa 2800 puede ser especialmente interesante para una empresa que necesita:
- Firewall multi-gigabit
- VPN
- DPI-SSL
- Threat Prevention
- Alta disponibilidad
- SonicOS 8
- Interfaces 10 GbE
- Administración centralizada
Puede utilizarse como punto de partida para una sede corporativa o regional de carga moderada.
¿Cuándo me gusta NSa 2800?
Lo evaluaría especialmente cuando tenemos:
- Empresa mediana
- Enlaces WAN de capacidad moderada o multi-gigabit
- VPN empresarial
- Servicios de seguridad habilitados
- Necesidad de puertos 10 GbE
- Menos necesidad de densidad de interfaces
- Crecimiento controlado
También puede ser atractivo para una sede principal que concentra varias sucursales pero todavía no necesita la escala de NSa 3800.
NSa 3800: más que simplemente 4 Gbps adicionales
El salto hacia NSa 3800 agrega capacidad en varias dimensiones.
No solamente aumenta firewall throughput.
También tenemos:
- Mayor Threat Prevention
- Mayor DPI-SSL
- Mayor VPN
- Más conexiones por segundo
- Más conexiones concurrentes
- Más interfaces
- Mayor almacenamiento
- Mayor margen de crecimiento
Por eso NSa 3800 puede ser más apropiado para una sede con mayor responsabilidad dentro de la infraestructura.
La diferencia de nuevas conexiones por segundo es grande
SonicWall publica:
NSa 2800 → 50,000 conexiones por segundo
NSa 3800 → 90,000 conexiones por segundo
Esta métrica puede ser especialmente relevante en redes donde existen muchas aplicaciones y dispositivos generando conexiones nuevas constantemente.
Ejemplos:
- Campus
- Retail de gran tamaño
- Sede corporativa
- WiFi de alta densidad
- Aplicaciones SaaS
- Servidores publicados
- Muchas sucursales
Un usuario no equivale a una conexión
Un solo empleado puede mantener simultáneamente conexiones hacia:
- Microsoft 365
- Teams
- ERP
- CRM
- Cloud storage
- Actualizaciones
- Navegación
- Aplicaciones móviles
Por eso no debemos dimensionar un NSa preguntando solamente:
“¿Cuántos empleados tiene la empresa?”
Las conexiones concurrentes también crecen
NSa 2800 puede manejar hasta aproximadamente:
2 millones de conexiones SPI
mientras que NSa 3800 aumenta hasta aproximadamente:
3 millones.
Esto proporciona margen adicional para redes con más usuarios, dispositivos y servicios.
VPN: otra diferencia importante
El rendimiento IPsec publicado es aproximadamente:
NSa 2800 → 5.5 Gbps
NSa 3800 → 8 Gbps
Esto puede importar especialmente cuando el firewall funciona como concentrador.
Por ejemplo:
- 20 sucursales
- 50 sucursales
- Usuarios remotos
- Data centers
- Cloud
- DR
El tráfico VPN también forma parte del workload.
La conectividad física cambia bastante
NSa 2800 incorpora:
16 interfaces 1 GbE + 3 interfaces SFP/SFP+ multi-gigabit.
NSa 3800 aumenta a:
24 interfaces 1 GbE + 10 interfaces SFP/SFP+ multi-gigabit.
Esto puede ser decisivo en determinadas arquitecturas.
¿Para qué necesito tantos puertos?
Podemos utilizar interfaces separadas para:
- WAN
- DMZ
- Core
- Servidores
- ISP secundarios
- Segmentos de seguridad
- Alta disponibilidad
- Redes de administración
- Interconexión multi-gigabit
En empresas con switching dedicado no necesariamente utilizaremos todos los puertos como acceso.
Pero una mayor densidad proporciona más flexibilidad de diseño.
10 GbE empieza a ser importante en el firewall corporativo
En una red moderna podemos tener:
- Core de 10 GbE
- Servidores
- Storage
- Virtualización
- Uplinks multi-gigabit
- WAN superior a 1 Gbps
En estos escenarios el firewall también necesita interfaces capaces de integrarse con la arquitectura.
NSa 3800 proporciona mucho más margen de conectividad
Este puede ser uno de los argumentos más fuertes para seleccionar NSa 3800 aunque todavía no utilicemos todo su throughput.
Una empresa puede crecer desde:
1 GbE → 2.5 GbE → 5 GbE → 10 GbE
sin tener que cambiar inmediatamente de plataforma.
Almacenamiento local
NSa 2800 incorpora aproximadamente 128 GB de almacenamiento integrado.
NSa 3800 aumenta a aproximadamente 256 GB.
Ambos disponen de opciones de expansión según la plataforma.
El almacenamiento local puede utilizarse para diferentes funciones de operación, logging y servicios compatibles.
SonicOS 8
Los dos modelos utilizan SonicOS 8.
Esto significa que ambos comparten la misma generación de sistema operativo y gran parte de las capacidades modernas de administración y seguridad.
Por eso la diferencia no es:
“uno tiene el nuevo sistema operativo y el otro no”.
La diferencia principal es de escala.
Secure SD-WAN está integrado
Los modelos Gen 8 NSa disponen de funcionalidad Secure SD-WAN integrada.
Esto puede ser especialmente útil en empresas con:
- Dos proveedores WAN
- Múltiples sucursales
- Aplicaciones cloud
- VPN
- Necesidad de failover
No necesitamos pensar necesariamente en un appliance SD-WAN separado para comenzar a utilizar estas capacidades.
NSa 2800 y NSa 3800 pueden utilizar alta disponibilidad
La generación NSa está preparada para ambientes donde continuidad operativa puede ser un requisito importante.
SonicWall Gen 8 NSa admite soporte para fuentes duales, aunque dependiendo de la configuración la segunda fuente puede adquirirse por separado.
También podemos diseñar alta disponibilidad utilizando dos firewalls compatibles.
Una fuente dual no sustituye HA
Es importante distinguir:
Fuente redundante → protege frente a determinadas fallas de alimentación
HA → protege frente a la falla completa del firewall en determinados escenarios
Son diferentes capas de disponibilidad.
NSa 2800 en HA puede ser mejor que un NSa 3800 único
Esta es una conversación especialmente interesante.
Supongamos que la empresa necesita alta disponibilidad pero su workload cabe perfectamente dentro de NSa 2800.
Puede tener mayor sentido invertir en:
2 × NSa 2800 en HA
que en:
1 × NSa 3800
si la principal preocupación es continuidad y no capacidad.
Por eso no debemos utilizar todo el presupuesto únicamente para comprar el modelo superior.
¿Cuándo prefiero NSa 3800?
NSa 3800 empieza a resultar especialmente atractivo cuando combinamos varias de estas condiciones:
- Más de 1 Gbps de tráfico inspeccionado
- DPI-SSL importante
- Gran cantidad de conexiones
- VPN intensiva
- Muchas sucursales
- Core de 10 GbE
- Más interfaces
- Mayor crecimiento
- Servicios críticos
- Sede corporativa
Escenario 1: empresa mediana con 1 Gbps
Supongamos:
- 150 empleados
- 300 dispositivos
- Internet de 1 Gbps
- Microsoft 365
- VPN
- DPI-SSL parcial
- IPS
- Capture ATP
NSa 2800 puede tener bastante sentido si el análisis real confirma que proporciona margen suficiente.
Comprar NSa 3800 únicamente porque es superior puede no ser necesario.
Escenario 2: empresa con 2 Gbps e inspección HTTPS
Ahora tenemos:
- 2 Gbps WAN
- DPI-SSL amplio
- IPS
- Application Control
- Capture ATP
- Mucho SaaS
La capacidad de TLS inspection de NSa 3800 puede empezar a justificar claramente el salto.
Escenario 3: sede central con muchas sucursales
Supongamos:
- 30 sucursales
- VPN site-to-site
- Usuarios remotos
- Aplicaciones centralizadas
- Dos ISP
- Core 10 GbE
NSa 3800 ofrece mayor margen en VPN, sesiones e interfaces.
Esto puede hacerlo más apropiado como concentrador corporativo.
Escenario 4: empresa que necesita HA
La empresa tiene 500 Mbps de Internet y aplicaciones críticas.
El problema no es capacidad.
El problema es que una falla del firewall detiene la operación.
Aquí puede ser más importante evaluar un par HA correctamente dimensionado que simplemente comprar un modelo superior.
Escenario 5: empresa que crecerá durante cinco años
Actualmente la carga cabe en NSa 2800.
Pero existen planes para:
- Abrir nuevas sucursales
- Subir WAN a 5 Gbps
- Implementar más DPI-SSL
- Aumentar usuarios
- Agregar servidores
- Incrementar VPN
Aquí NSa 3800 puede proporcionar una vida útil y margen operativo más cómodos.
DPI-SSL debe pesar mucho en la decisión
Si planeamos inspeccionar tráfico HTTPS de manera intensiva, debemos prestar especial atención a esta métrica.
NSa 3800 ofrece aproximadamente 3 Gbps frente a 1.8 Gbps en NSa 2800.
Eso representa un aumento importante.
Consulta cómo funciona SonicWall DPI-SSL antes de dimensionar
Capture ATP también forma parte de la arquitectura
Los dos modelos pueden formar parte de una estrategia donde archivos sospechosos se analizan utilizando Capture ATP y RTDMI, dependiendo del servicio contratado y configuración.
Esto agrega otra capa de protección frente a malware desconocido y amenazas avanzadas.
Consulta nuestra guía SonicWall Capture ATP y RTDMI
¿Qué licencia necesito?
SonicWall Gen 8 permite diferentes modelos de adquisición.
Podemos encontrar opciones de hardware y suites de seguridad según las funciones que realmente necesite la organización.
Entre las suites actuales se encuentran alternativas como:
- Advanced Protection Security Suite
- Managed Protection Security Suite
La elección del hardware y la elección de la suite deben analizarse juntas.
No compres NSa 3800 y después limites su seguridad por presupuesto
Este es un error frecuente en proyectos de firewall.
Se invierte todo el presupuesto en un appliance mayor y después se reducen servicios o soporte.
Puede resultar más lógico utilizar un modelo correctamente dimensionado acompañado del nivel de seguridad que realmente necesita la empresa.
Hardware Only tampoco significa seguridad completa
Un firewall puede continuar proporcionando funciones básicas sin determinadas suscripciones, pero muchos servicios avanzados dependen del licenciamiento contratado.
Por eso debemos comparar:
Hardware + Servicios + Soporte + Renovaciones.
Costo total a tres y cinco años
El modelo superior también puede tener mayor costo de servicios.
Por eso la comparación correcta no es solamente:
Precio NSa 2800 vs precio NSa 3800.
Debemos analizar:
- Hardware
- Seguridad
- Soporte
- HA
- Renovaciones
- Crecimiento
- Periodo de operación
¿Qué ocurre si NSa 3800 tampoco es suficiente?
La familia Gen 8 continúa hacia plataformas como:
- NSa 4800
- NSa 5800
- NSa 6800
Cuando aumentan considerablemente el tráfico, sesiones, conectividad y necesidades de seguridad debemos evaluar el siguiente nivel en lugar de sobreforzar un appliance menor.
Errores comunes al elegir NSa 2800 o NSa 3800
1. Elegir solamente por número de empleados
Necesitamos analizar dispositivos, sesiones, tráfico y aplicaciones.
2. Comparar únicamente Firewall Throughput
Threat Prevention y DPI-SSL pueden ser métricas mucho más importantes.
3. Ignorar las conexiones por segundo
En redes de gran actividad esta variable importa.
4. Ignorar VPN
Especialmente cuando el firewall funciona como concentrador.
5. Ignorar las interfaces
NSa 3800 ofrece considerablemente más conectividad.
6. No pensar en 10 GbE
La red corporativa puede evolucionar más rápido que la WAN.
7. Sobredimensionar sin necesidad
Hardware y servicios superiores también aumentan el costo.
8. Comprar demasiado justo
Una empresa en crecimiento puede necesitar margen adicional.
9. Olvidar HA
Más capacidad no sustituye redundancia.
10. No calcular el costo de tres o cinco años
La renovación forma parte del TCO.
Checklist antes de cotizar NSa 2800 o NSa 3800
Antes de recomendar alguno deberíamos conocer:
- Número de usuarios
- Número de dispositivos
- Velocidad WAN actual
- Velocidad WAN futura
- Porcentaje de HTTPS
- DPI-SSL requerido
- IPS
- Application Control
- Capture ATP
- VPN site-to-site
- Usuarios remotos
- Número de sucursales
- Sesiones concurrentes
- Nuevas conexiones por segundo
- Servidores publicados
- DMZ
- VLAN
- Uplinks 10 GbE
- Alta disponibilidad
- Crecimiento a tres años
- Crecimiento a cinco años
- Suite de seguridad
- Presupuesto
Preguntas que Sistro debería hacer antes de recomendar el modelo
- ¿Cuál es tu velocidad de Internet actual?
- ¿A cuánto crecerá?
- ¿Cuánto tráfico HTTPS quieres inspeccionar?
- ¿Cuántos dispositivos tienes realmente?
- ¿Cuántas VPN existen?
- ¿El firewall será sucursal o sede central?
- ¿Necesitas 10 GbE?
- ¿Cuántas interfaces necesitas?
- ¿Tienes aplicaciones publicadas?
- ¿Necesitas HA?
- ¿Qué servicios de seguridad utilizarás?
- ¿Cuánto tiempo quieres conservar el firewall?
Después podemos decidir si NSa 2800 proporciona margen suficiente o si NSa 3800 está mejor alineado con la arquitectura.
Tabla rápida de decisión
| Escenario | Modelo a evaluar |
|---|---|
| Empresa mediana con carga moderada | NSa 2800 |
| Sede regional | NSa 2800 / NSa 3800 |
| DPI-SSL intensivo | Evaluar NSa 3800 |
| Concentrador de múltiples VPN | NSa 3800 |
| Necesidad alta de puertos 10 GbE | NSa 3800 |
| Carga moderada pero alta criticidad | Considerar NSa 2800 en HA |
La tabla es solamente una orientación inicial. El modelo debe confirmarse mediante dimensionamiento técnico.
SonicWall en Sistro
Firewalls SonicWall
https://sistro.net/firewalls-sonicwall
Catálogo SonicWall
https://sistro.net/sonicwall
Artículos relacionados de Biblioteca Virtual Sistro 2.0
SonicWall TZ vs NSa: qué firewall elegir
SonicWall DPI-SSL: cómo inspeccionar HTTPS
SonicWall Gen 7 vs Gen 8 para PyMES
Recomendación final
SonicWall NSa 2800 y NSa 3800 son dos plataformas Gen 8 dirigidas a ambientes empresariales, pero atienden escalas diferentes.
NSa 2800 puede proporcionar una excelente combinación de rendimiento, interfaces multi-gigabit, VPN y servicios de seguridad para muchas empresas medianas.
NSa 3800 ofrece mayor margen en prácticamente las variables que empiezan a importar conforme aumenta la escala:
DPI-SSL + VPN + sesiones + conexiones por segundo + interfaces + crecimiento.
Pero el modelo superior no siempre es la mejor inversión.
En determinados proyectos puede ser preferible invertir en dos NSa 2800 correctamente dimensionados en alta disponibilidad que en un único firewall superior.
La pregunta correcta no es:
“¿Cuál SonicWall es más potente?”
La pregunta correcta es:
“¿Qué carga tendrá que procesar este firewall durante los próximos tres o cinco años?”
¿No sabes si necesitas NSa 2800 o NSa 3800?
En Sistro Networks podemos ayudarte a revisar tráfico, usuarios, dispositivos, DPI-SSL, VPN, sesiones, interfaces, alta disponibilidad y crecimiento antes de seleccionar la plataforma.
No buscamos recomendar automáticamente el modelo superior.
Buscamos seleccionar el firewall y los servicios de seguridad que tengan sentido técnico y económico para la empresa.
Consulta soluciones SonicWall empresariales en Sistro Networks
Preguntas frecuentes
¿Cuál tiene mayor rendimiento, NSa 2800 o NSa 3800?
NSa 3800 ofrece mayor rendimiento en Firewall Inspection, Threat Prevention, DPI-SSL, VPN y otras métricas publicadas por SonicWall.
¿Cuál tiene mejor DPI-SSL?
SonicWall publica aproximadamente 1.8 Gbps para NSa 2800 y 3 Gbps para NSa 3800 bajo sus condiciones de prueba.
¿Cuál soporta más conexiones?
NSa 3800 incrementa tanto las conexiones concurrentes como las nuevas conexiones por segundo frente a NSa 2800.
¿Ambos utilizan SonicOS 8?
Sí. Los dos pertenecen a la generación 8 NSa y utilizan SonicOS 8.
¿Ambos tienen puertos 10 GbE?
Sí. Ambos disponen de interfaces SFP/SFP+ multi-gigabit, aunque NSa 3800 ofrece una cantidad considerablemente mayor.
¿NSa 2800 puede utilizar alta disponibilidad?
Sí. La familia NSa está diseñada para arquitecturas empresariales donde puede implementarse redundancia y alta disponibilidad según la configuración requerida.
¿NSa 3800 es siempre mejor compra?
No. Ofrece mayor capacidad, pero si el workload cabe ampliamente dentro de NSa 2800 puede no justificar el costo adicional.
¿Debo dimensionar el firewall solamente por usuarios?
No. También debemos considerar tráfico, DPI-SSL, VPN, conexiones, aplicaciones, interfaces, disponibilidad y crecimiento.
Deja un Comentario