




FortiGate IPsec: por qué fallan las descargas grandes y cómo diagnosticar MTU y MSS
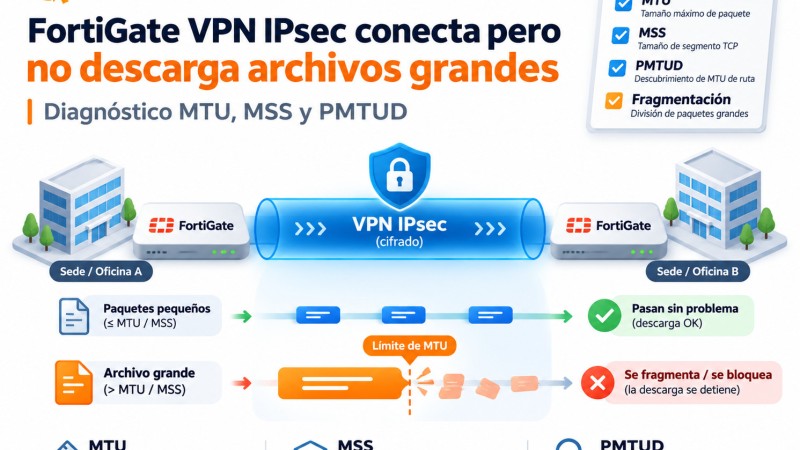
¿Tu VPN IPsec FortiGate funciona con archivos pequeños, pero las descargas grandes se congelan? Aprende a diagnosticar MTU, TCP MSS, Path MTU Discovery y problemas de fragmentación, incluyendo cambios introducidos en FortiOS 7.6.
La VPN IPsec está conectada. Los usuarios pueden hacer ping, abrir aplicaciones y acceder a los servidores. Sin embargo, cuando intentan descargar archivos grandes o transferir información entre sucursales, la comunicación se congela.
Este problema puede resultar especialmente desconcertante porque el túnel no necesariamente se desconecta. FortiGate sigue mostrando las asociaciones IPsec activas y determinados servicios continúan funcionando.
En algunos escenarios, el problema está relacionado con el tamaño máximo de los paquetes, el TCP Maximum Segment Size (MSS), Path MTU Discovery (PMTUD) y la fragmentación requerida para transportar tráfico a través del túnel cifrado.
Además, Fortinet documentó cambios importantes en el manejo de TCP MSS a partir de FortiOS 7.6.1, lo que hace especialmente relevante revisar la versión instalada antes de diagnosticar una falla posterior a una actualización.
En esta guía de la Biblioteca Virtual SISTRO 2.0 explicamos cómo identificar estos problemas, diferenciar MTU de MSS, utilizar comandos FortiOS y evaluar posibles correcciones sin modificar indiscriminadamente la configuración de producción.
Alcance: VPN IPsec de acceso remoto y site-to-site en FortiGate, con especial atención a FortiOS 7.6. Los resultados dependen del modelo, versión, aceleración por hardware, encapsulación y arquitectura real.
1. El problema: la VPN funciona con archivos pequeños, pero falla con archivos grandes
Imaginemos una empresa con dos oficinas conectadas mediante una VPN IPsec.
- La oficina principal tiene un FortiGate.
- La sucursal utiliza otro firewall compatible con IPsec.
- Los usuarios acceden a un servidor de archivos en la oficina principal.
- La VPN establece correctamente Phase 1 y Phase 2.
- Las pruebas de conectividad básicas funcionan.
Los usuarios pueden abrir carpetas compartidas y consultar archivos pequeños.
Pero cuando transfieren un archivo grande, la operación se detiene o comienza a presentar retransmisiones y tiempos de espera.
Una causa posible es que los paquetes pequeños caben dentro del tamaño disponible para el túnel, mientras que los paquetes más grandes superan la MTU efectiva del camino.
Si la fragmentación o el descubrimiento del MTU del camino no funcionan correctamente, determinadas conexiones pueden quedarse esperando información que nunca llega.
Importante: no existe una regla universal que determine que los archivos de cierto tamaño fallarán. Lo relevante es el tamaño de los paquetes utilizados y las condiciones de transporte, no el tamaño total del archivo.
2. Qué es MTU y por qué importa en una VPN
MTU (Maximum Transmission Unit) representa el tamaño máximo del paquete que puede transmitirse por un enlace o interfaz, según la capa de red correspondiente.
En una red Ethernet convencional es común encontrar un MTU IP de 1500 bytes.
Pero cuando se utiliza una VPN IPsec, el firewall necesita añadir información de encapsulación y seguridad.
El resultado es que un paquete que cabe en una red Ethernet estándar puede resultar demasiado grande para el camino cifrado.
Conceptualmente:
Equipo de origen
      |
      | Paquete IP original
      v
FortiGate
      |
      | Encapsulación IPsec / ESP
      | Posible NAT Traversal
      v
Internet
      |
      v
FortiGate remoto
      |
      | Desencapsulación
      v
Servidor de destino
La encapsulación consume parte del espacio disponible.
Por tanto, la MTU efectiva del túnel puede ser inferior a la MTU de la red local.
Este comportamiento no significa que IPsec tenga una falla. Es una consecuencia del funcionamiento de las tecnologías de encapsulación.
3. Qué es TCP MSS y cómo se relaciona con MTU
TCP MSS (Maximum Segment Size) indica el tamaño máximo de datos TCP que un extremo anuncia que puede recibir en un solo segmento.
Durante el establecimiento TCP, los extremos intercambian esta información mediante opciones incluidas en los paquetes SYN y SYN/ACK.
En un escenario IPv4 básico con MTU de 1500 bytes:
| Componente | Tamaño ilustrativo |
|---|---|
| MTU IP | 1500 bytes |
| Cabecera IPv4 sin opciones | 20 bytes |
| Cabecera TCP básica | 20 bytes |
| MSS TCP teórico | 1460 bytes |
Si el MTU IP efectivo fuese de 1400 bytes, el MSS teórico para ese ejemplo IPv4 básico sería de 1360 bytes.
Sin embargo, estos valores son ilustrativos. En una VPN real, los encabezados adicionales, la encapsulación, el uso de NAT-T, IPv6 y otros parámetros pueden modificar el tamaño disponible.
No debemos aplicar MSS 1360 a todas las VPN de manera automática.
El valor apropiado necesita determinarse a partir de las características reales de la conexión.
4. Qué es Path MTU Discovery (PMTUD)
Path MTU Discovery es un mecanismo que ayuda a descubrir el tamaño máximo de paquete que puede atravesar un camino de red sin requerir una fragmentación incompatible con sus condiciones.
En IPv4, cuando un router encuentra un paquete demasiado grande con el bit Don't Fragment (DF) habilitado, puede descartarlo y generar un mensaje ICMP indicando que se necesita fragmentación.
Este mensaje permite informar al origen que debe reducir el tamaño de los paquetes enviados.
En redes IPv4, el mensaje relevante es:
ICMP Destination Unreachable
Type 3
Code 4
Fragmentation Needed
En IPv6 se utiliza un mecanismo relacionado, basado en ICMPv6 Packet Too Big.
Los problemas aparecen cuando los paquetes no caben en el camino y los mensajes necesarios para descubrir ese límite no llegan correctamente al emisor.
Esto puede provocar un escenario conocido como PMTUD black hole: la conexión parece establecida, pero el tráfico que necesita paquetes más grandes deja de avanzar.
5. El cambio importante introducido en FortiOS 7.6.1
Fortinet documentó un cambio en el tratamiento del TCP MSS para túneles IPsec a partir de FortiOS 7.6.1.
En versiones anteriores, FortiGate podía reducir automáticamente el MSS de tráfico TCP que atravesaba el túnel cuando el tamaño anunciado era superior al permitido por la MTU efectiva de IPsec.
En las versiones afectadas por el cambio, Fortinet dejó de aplicar automáticamente ese ajuste para determinados flujos IPsec y pasó a depender más directamente del funcionamiento de PMTUD.
Esto significa que cuando un paquete supera la capacidad del túnel, el dispositivo necesita informar al origen mediante el mecanismo correspondiente para que reduzca el tamaño.
Si el mensaje ICMP no llega o el procesamiento del tráfico no permite generar esa notificación adecuadamente, algunas transferencias pueden detenerse.
No todas las instalaciones de FortiOS 7.6 presentan este problema. Su aparición depende de la configuración, la versión exacta, el hardware y el camino de red.
Fortinet documenta el cambio y sus implicaciones en:
TCP MSS handling changes for IPsec tunnels beginning in FortiOS 7.6.1.
6. Por qué un FortiGate con aceleración NPU puede comportarse diferente
Los equipos FortiGate utilizan procesadores especializados para acelerar determinadas operaciones de red y seguridad.
En determinadas generaciones de procesadores NP, Fortinet documenta limitaciones relacionadas con la generación de mensajes ICMP Fragmentation Needed cuando el tráfico IPsec es procesado mediante aceleración de hardware.
Esto puede complicar el funcionamiento de PMTUD.
Sin embargo, no debemos concluir que la aceleración NPU sea la causa de cualquier problema de fragmentación.
Antes de modificar parámetros debemos comprobar:
- Modelo exacto del FortiGate.
- Versión y compilación de FortiOS.
- Generación de procesador de red.
- Estado de las asociaciones IPsec.
- MTU efectiva del túnel.
- Valores MSS negociados.
- Presencia de mensajes ICMP Fragmentation Needed.
- Tráfico afectado y sentido de la conexión.
Desactivar indiscriminadamente la aceleración NPU puede incrementar el uso de CPU y reducir el rendimiento del túnel. Por eso no debe ser la primera corrección.
7. Primer diagnóstico: comprobar que IPsec está establecido
Antes de concentrarnos en MTU debemos confirmar que el túnel realmente está operativo.
Desde la CLI de FortiGate ejecuta:
get vpn ipsec tunnel summary
diagnose vpn ike gateway list
diagnose vpn tunnel list
Estos comandos permiten consultar el estado general de las asociaciones IKE e IPsec y la información de los túneles.
Comprueba que el túnel esperado aparece establecido y que existen contadores de tráfico.
También revisa si el problema afecta todos los servicios o solamente ciertas transferencias.
Si ni siquiera los paquetes pequeños consiguen pasar, primero debes investigar rutas, selectores Phase 2, políticas de firewall, NAT y conectividad básica.
La investigación de MTU resulta especialmente relevante cuando los servicios pequeños o las conexiones iniciales funcionan, pero las transferencias posteriores se detienen.
8. Segundo diagnóstico: consulta el MTU real del túnel
Fortinet distingue entre la MTU de la interfaz IPsec y la MTU de la asociación de seguridad IPsec (SA).
Ambos valores pueden ser diferentes y no deben confundirse.
Para revisar la información del túnel:
diagnose vpn tunnel list name NOMBRE_TUNELY para revisar la interfaz correspondiente:
diagnose netlink interface list NOMBRE_TUNELSustituye NOMBRE_TUNEL por el nombre real de la interfaz IPsec.
Comprueba los campos relacionados con MTU, estado y asociaciones.
Dependiendo de la versión de FortiOS, parte de la información puede encontrarse en diferentes secciones de la salida.
Fortinet documenta un caso concreto en el que la interfaz del túnel podía anunciar una MTU superior a la MTU efectiva de la SA bajo determinadas condiciones de encapsulación vpn-id-ipip con NAT-T.
Ese escenario podía provocar que algunas descargas pequeñas funcionaran y las grandes se detuvieran.
El fabricante también documentó ajustes de la MTU predeterminada del túnel en versiones posteriores, por lo que no debe copiarse un valor de una versión anterior sin comprobar la instalada.
9. Cómo probar MTU desde Windows
En Windows podemos utilizar ping con el bit Don't Fragment para probar determinados tamaños de paquete IPv4.
Ejemplo:
ping -4 -f -l 1472 10.30.0.10En este ejemplo, 1472 bytes corresponden a la carga ICMP y, sumando 28 bytes de cabeceras IPv4 e ICMP básicas, se obtiene un paquete IP de 1500 bytes.
Si el camino no admite ese tamaño y el mecanismo de respuesta funciona correctamente, Windows puede informar que el paquete necesita fragmentarse.
Podemos repetir la prueba con tamaños menores:
ping -4 -f -l 1400 10.30.0.10
ping -4 -f -l 1372 10.30.0.10
ping -4 -f -l 1300 10.30.0.10
El destino debe ser un equipo autorizado y accesible a través de la VPN.
Esta metodología puede ayudar a identificar un umbral aproximado, pero tiene limitaciones.
Un servidor puede bloquear ICMP y un firewall puede limitar las respuestas, por lo que un ping fallido no demuestra automáticamente un problema de MTU.
Además, una prueba ICMP no reemplaza la observación real del tráfico TCP de la aplicación afectada.
10. Cómo probar MTU desde Linux
Desde un equipo Linux, una prueba IPv4 equivalente puede utilizar:
ping -4 -M do -s 1472 -c 4 10.30.0.10La opción -M do solicita no fragmentar los paquetes en el origen mediante el mecanismo correspondiente de IPv4.
Después pueden probarse tamaños menores:
ping -4 -M do -s 1372 -c 4 10.30.0.10
ping -4 -M do -s 1300 -c 4 10.30.0.10
El resultado ayuda a reunir evidencia sobre el tamaño de paquetes que puede atravesar el camino.
En redes donde ICMP está bloqueado, estas pruebas pueden ser inconclusas.
También es importante que el tráfico de prueba atraviese realmente el túnel investigado, no una ruta alternativa.
11. Analiza los paquetes TCP SYN y SYN/ACK
Si las pruebas sugieren un problema de tamaño, el siguiente paso consiste en observar el MSS negociado por los equipos.
Una conexión TCP inicia normalmente con:
Cliente
   |
   | SYN + MSS anunciado
   v
Servidor
   |
   | SYN/ACK + MSS anunciado
   v
Cliente
   |
   | ACK
   v
Conexión establecida
En una captura de paquetes podemos revisar los valores MSS incluidos en los mensajes iniciales.
Si el cliente y el servidor anuncian un MSS que permite generar paquetes demasiado grandes para la MTU efectiva del túnel, debemos investigar si el ajuste de MSS o PMTUD está funcionando correctamente.
En Wireshark puedes filtrar conexiones TCP con:
tcp.flags.syn == 1Después selecciona los paquetes relevantes y revisa las opciones TCP.
La relación entre MSS, MTU y encapsulación debe interpretarse según el camino completo.
12. Diagnóstico avanzado mediante FortiOS Debug Flow
Cuando las evidencias apuntan hacia fragmentación, FortiOS Debug Flow puede ayudar a confirmar el comportamiento del firewall.
Una sesión controlada comienza restableciendo los filtros anteriores:
diagnose debug disable
diagnose debug reset
diagnose debug flow filter addr 10.30.0.10
diagnose debug flow trace start 100
diagnose debug enable
Durante un intervalo breve, reproduce el problema desde el cliente afectado.
Después detén el diagnóstico:
diagnose debug flow trace stop
diagnose debug disable
diagnose debug reset
En escenarios específicos pueden aparecer mensajes relacionados con fragmentación, como:
fragmentation required
mtu 1438
size 1500
Este es un ejemplo conceptual basado en el tipo de salida que documenta Fortinet. No corresponde a una captura real de SISTRO.
La interpretación debe considerar la configuración, el procesador de red y el estado de aceleración.
Precaución: no ejecutes diagnósticos sin filtros durante periodos prolongados en equipos de producción. Pueden producir gran volumen de registros y determinadas sesiones aceleradas no aparecer íntegramente.
13. Caso especial: NAT Traversal y encapsulación adicional
NAT Traversal permite transportar IPsec cuando existen dispositivos que realizan traducción de direcciones.
En configuraciones habituales, NAT-T añade encapsulación UDP que también consume espacio dentro del camino de transporte.
Si además existen otros mecanismos de encapsulación, la MTU efectiva puede reducirse más.
Fortinet documentó en septiembre de 2026 un escenario específico donde las descargas grandes fallaban en un túnel IPsec que utilizaba vpn-id-ipip junto con NAT-T.
En ese caso, una diferencia entre la MTU de la interfaz del túnel y la MTU efectiva de la SA provocaba problemas de fragmentación.
Fortinet documentó procedimientos para comparar ambos valores y evaluar su ajuste.
Es importante comprender que no todos los túneles IPsec utilizan vpn-id-ipip. Este escenario no debe aplicarse indiscriminadamente a cualquier VPN.
Referencia oficial:
Fortinet — Large file downloads fail over an IPsec tunnel using vpn-id-ipip with NAT-T.
14. ¿Cuándo conviene ajustar manualmente TCP MSS?
Si confirmamos que los segmentos TCP generan paquetes demasiado grandes y PMTUD no funciona correctamente, puede ser necesario evaluar un ajuste de TCP MSS.
En FortiOS, determinadas políticas de firewall permiten configurar:
config firewall policy
    edit ID_POLITICA
        set tcp-mss-sender VALOR_VALIDADO
        set tcp-mss-receiver VALOR_VALIDADO
    next
end
Este bloque es un esquema de referencia, no un comando listo para ejecutarse. ID_POLITICA y VALOR_VALIDADO deben sustituirse únicamente después de identificar la política correcta, calcular el MSS apropiado y confirmar la sintaxis en la versión instalada.
Los parámetros de sender y receiver deben analizarse según el sentido de la conexión y el comportamiento que se desea corregir.
Un ajuste manual puede ser preferible a modificar toda la interfaz cuando el problema afecta únicamente tráfico TCP específico.
Sin embargo, MSS clamping no corrige automáticamente problemas de UDP u otros protocolos.
15. ¿Debo modificar el MTU de la interfaz IPsec?
En determinadas arquitecturas puede ser necesario evaluar la MTU de la interfaz del túnel.
Fortinet permite configurar MTU override para interfaces IPsec en versiones compatibles.
Pero esto no significa que la solución deba ser establecer indiscriminadamente 1400, 1420 u otro valor.
El ajuste debe depender de:
- MTU del enlace físico.
- Encapsulación IPsec.
- Uso de NAT-T.
- Algoritmos y encabezados.
- MTU efectiva de la SA.
- Dirección del flujo.
- Versión de FortiOS.
- Comportamiento de PMTUD.
También debemos considerar que la MTU de la interfaz IPsec y la MTU de la SA cumplen funciones diferentes dentro de FortiOS.
Una modificación que afecta tráfico originado localmente por el FortiGate no necesariamente corrige de la misma forma todo el tráfico de tránsito.
Por eso la evidencia del camino real es más importante que cambiar parámetros basándonos exclusivamente en una prueba de ping.
16. ¿Conviene desactivar NPU offloading?
Fortinet describe escenarios en los que desactivar temporalmente la aceleración de hardware permite procesar determinados paquetes mediante CPU y generar información necesaria para PMTUD.
Sin embargo, esta decisión puede afectar seriamente el rendimiento del túnel.
En firewalls de alto tráfico podría incrementar el consumo de CPU y reducir el throughput disponible.
Antes de considerar esta alternativa conviene evaluar si un ajuste específico de TCP MSS resuelve el problema con menor impacto.
También debemos confirmar si la versión de FortiOS instalada ya incorpora cambios en el comportamiento de MSS o en los valores predeterminados de MTU.
No deshabilites la aceleración NPU simplemente porque una transferencia grande falla.
17. Matriz rápida para identificar la causa
| Síntoma | Primera investigación |
|---|---|
| VPN no conecta | IKE, Phase 2, autenticación y gateway |
| VPN conecta pero no pasa ningún tráfico | Rutas, políticas, DNS y retorno |
| Ping pequeño funciona y grande falla | MTU, DF, PMTUD y filtrado ICMP |
| TCP conecta pero la transferencia se detiene | MSS, PMTUD y fragmentación |
| Falla después de actualizar FortiOS | Versión exacta y cambios de MSS |
| Solo falla usando NAT-T | Encapsulación y MTU efectiva |
| IPsec SA MTU difiere de interfaz | Configuración y encapsulación específica |
| Solo afecta una aplicación | Protocolo, MSS, rutas y servidor |
| UDP falla pero TCP funciona | MTU del camino y fragmentación UDP |
18. Caso práctico ilustrativo: transferencia entre dos oficinas
Imaginemos el siguiente escenario:
- FortiGate en oficina principal.
- VPN IPsec hacia una sucursal.
- Servidor de archivos en 10.30.0.10.
- El túnel aparece conectado.
- Los usuarios abren archivos pequeños.
- Las transferencias sostenidas presentan retransmisiones y tiempos de espera.
El procedimiento de investigación sería:
- Confirmar el estado del túnel y las asociaciones IPsec.
- Consultar los valores de MTU de la interfaz y la SA.
- Probar diferentes tamaños de paquetes con DF.
- Capturar el handshake TCP y revisar MSS.
- Identificar mensajes de fragmentación requerida.
- Comprobar si PMTUD funciona en ambos sentidos.
- Revisar la versión FortiOS y el comportamiento de NPU.
- Aplicar únicamente la corrección justificada.
- Repetir la transferencia y comparar resultados.
Si la evidencia confirma que determinados paquetes superan la MTU efectiva del túnel y el emisor no consigue adaptar su tamaño, entonces el problema puede estar asociado con MSS y PMTUD.
Esto es una hipótesis técnica ilustrativa, no el resultado de una intervención real realizada por SISTRO.
19. Checklist técnico para administradores
- ☐ Modelo exacto de FortiGate.
- ☐ Versión y compilación de FortiOS.
- ☐ Tipo de VPN: site-to-site o acceso remoto.
- ☐ Estado IKE y Phase 2.
- ☐ Encapsulación utilizada.
- ☐ Existencia de NAT-T.
- ☐ MTU de la interfaz del túnel.
- ☐ MTU efectiva de la SA.
- ☐ MTU de los enlaces físicos.
- ☐ Tamaños de paquetes que fallan.
- ☐ Pruebas IPv4 con DF.
- ☐ MSS negociado en SYN y SYN/ACK.
- ☐ Comprobación de ICMP Fragmentation Needed.
- ☐ Revisión de debug flow.
- ☐ Estado de aceleración NPU.
- ☐ Políticas relacionadas con el túnel.
- ☐ Evidencia de retransmisiones TCP.
- ☐ Comparación antes y después de la corrección.
- ☐ Validación de aplicaciones reales.
- ☐ Documentación del cambio y procedimiento de reversión.
20. Cómo prevenir estos problemas durante una migración de SSL VPN a IPsec
La migración hacia IPsec debe validarse más allá del establecimiento del túnel.
Una prueba que únicamente confirma conectividad mediante ping o acceso a una aplicación sencilla no demuestra que todas las transferencias funcionen correctamente.
Durante una migración es recomendable probar:
- Autenticación de usuarios.
- Conectividad hacia todas las subredes autorizadas.
- Resolución de nombres internos.
- Transferencias pequeñas y grandes.
- Aplicaciones corporativas críticas.
- SMB, RDP y servicios HTTPS internos.
- Conexiones desde redes con NAT.
- Comportamiento después de actualizar FortiOS.
Si estás preparando una transición desde SSL VPN, consulta también nuestra guía:
FortiGate SSL VPN desaparece en FortiOS 7.6.3: cómo migrar a IPsec sin dejar usuarios sin acceso.
21. Soluciones Fortinet y servicios empresariales en SISTRO.NET
Una VPN estable necesita más que un túnel correctamente establecido. Requiere configuración, pruebas de aplicaciones, dimensionamiento del firewall, monitoreo y documentación.
En SISTRO.NET puedes consultar:
- Firewalls Fortinet FortiGate para empresas.
- Licencias y renovaciones Fortinet.
- Biblioteca Virtual SISTRO 2.0.
Cuando una empresa presenta problemas de transferencia sobre VPN, el diagnóstico debería realizarse antes de reemplazar el hardware o modificar globalmente sus políticas.
22. Preguntas frecuentes
¿Por qué mi VPN IPsec funciona con archivos pequeños pero no grandes?
Una causa posible es que los paquetes de mayor tamaño superen la MTU efectiva del túnel y que la fragmentación o PMTUD no funcionen correctamente. También pueden existir otras causas de aplicación, almacenamiento o red.
¿Qué es MTU en FortiGate?
Es el tamaño máximo de paquete admitido por una interfaz o camino de transmisión. En IPsec debemos considerar además la encapsulación y la MTU efectiva de la asociación de seguridad.
¿Qué es MSS en una VPN?
Es el tamaño máximo de datos TCP anunciado por los extremos durante el establecimiento de la conexión. Puede necesitar ajustarse para evitar paquetes mayores que la MTU efectiva.
¿Qué cambió en FortiOS 7.6.1?
Fortinet documentó un cambio mediante el cual determinadas versiones dejaron de ajustar automáticamente TCP MSS en túneles IPsec, dependiendo más directamente del funcionamiento de PMTUD.
¿Qué comando muestra la información MTU del túnel?
Puedes revisar diagnose vpn tunnel list name NOMBRE_TUNEL y diagnose netlink interface list NOMBRE_TUNEL, interpretando los campos correspondientes a la SA y a la interfaz.
¿Cuál es el MSS correcto para FortiGate?
No existe un valor universal. Depende del MTU efectivo, las cabeceras, la encapsulación, la versión de FortiOS y el protocolo utilizado.
¿Debo desactivar NPU offloading?
No como primera medida. Desactivar aceleración puede afectar rendimiento y CPU. Debe evaluarse solamente cuando exista evidencia técnica y un procedimiento de cambio controlado.
¿NAT-T reduce el MTU disponible?
La encapsulación adicional asociada con NAT-T puede reducir el espacio disponible para el paquete original. El impacto concreto depende de toda la arquitectura de transporte.
¿Ping con DF demuestra que mi VPN tiene un problema MTU?
Puede aportar evidencia, pero no es concluyente si ICMP está bloqueado o si las rutas de prueba no corresponden al tráfico real. Conviene complementarlo con capturas TCP y diagnóstico del firewall.
¿Esta guía aplica a otras marcas?
Los fundamentos de MTU, TCP MSS, PMTUD y fragmentación son generales. Los comandos y mecanismos específicos de corrección dependen del fabricante y del software.
23. Documentación oficial de referencia
- Fortinet — TCP MSS handling changes for IPsec tunnels beginning in FortiOS 7.6.1.
- Fortinet — Large file downloads fail with vpn-id-ipip and NAT-T.
- Fortinet — Setting TCP MSS value.
- Fortinet — IPsec interface MTU and SA MTU.
- Microsoft — Windows ping command reference.
- SonicWall — WAN connectivity and MTU diagnosis.
Conclusión: una VPN conectada no garantiza que todos los tamaños de paquete funcionen
Cuando una VPN IPsec establece correctamente sus asociaciones, pero ciertas transferencias se congelan, el problema no necesariamente se encuentra en la autenticación o en las reglas de acceso.
El tamaño de los paquetes, la encapsulación, TCP MSS, PMTUD y la aceleración por hardware también pueden influir.
La secuencia recomendada es: estado del túnel → MTU efectiva → pruebas de tamaño → MSS negociado → PMTUD → diagnóstico FortiOS → corrección controlada.
El objetivo no es reducir arbitrariamente el MTU o el MSS hasta que la aplicación funcione, sino identificar el límite real de la conexión y aplicar una configuración técnicamente justificada.
Continúa consultando nuestra Biblioteca Virtual SISTRO 2.0 y conoce las soluciones Fortinet disponibles en SISTRO.NET.
Después de migrar a IPsec: ¿por qué fallan las transferencias grandes?
Una migración de SSL VPN a IPsec no debe considerarse terminada únicamente porque FortiClient establece la conexión y los usuarios pueden acceder a sus servidores.
En determinadas configuraciones de FortiOS, los problemas de MTU, TCP MSS, fragmentación y Path MTU Discovery pueden provocar que las transferencias de archivos grandes se congelen aunque la VPN permanezca conectada.
Preparamos una guía complementaria con pruebas de tamaño de paquetes, comandos FortiOS y recomendaciones para diagnosticar este comportamiento antes de modificar las políticas o la configuración IPsec.
Consultar guía: FortiGate IPsec — cómo diagnosticar archivos grandes que no descargan por MTU y MSS
Deja un Comentario